Zero Trust: não confie em ninguém, nem no café da manhã
O modelo de segurança que trata toda conexão como suspeita até prova em contrário.
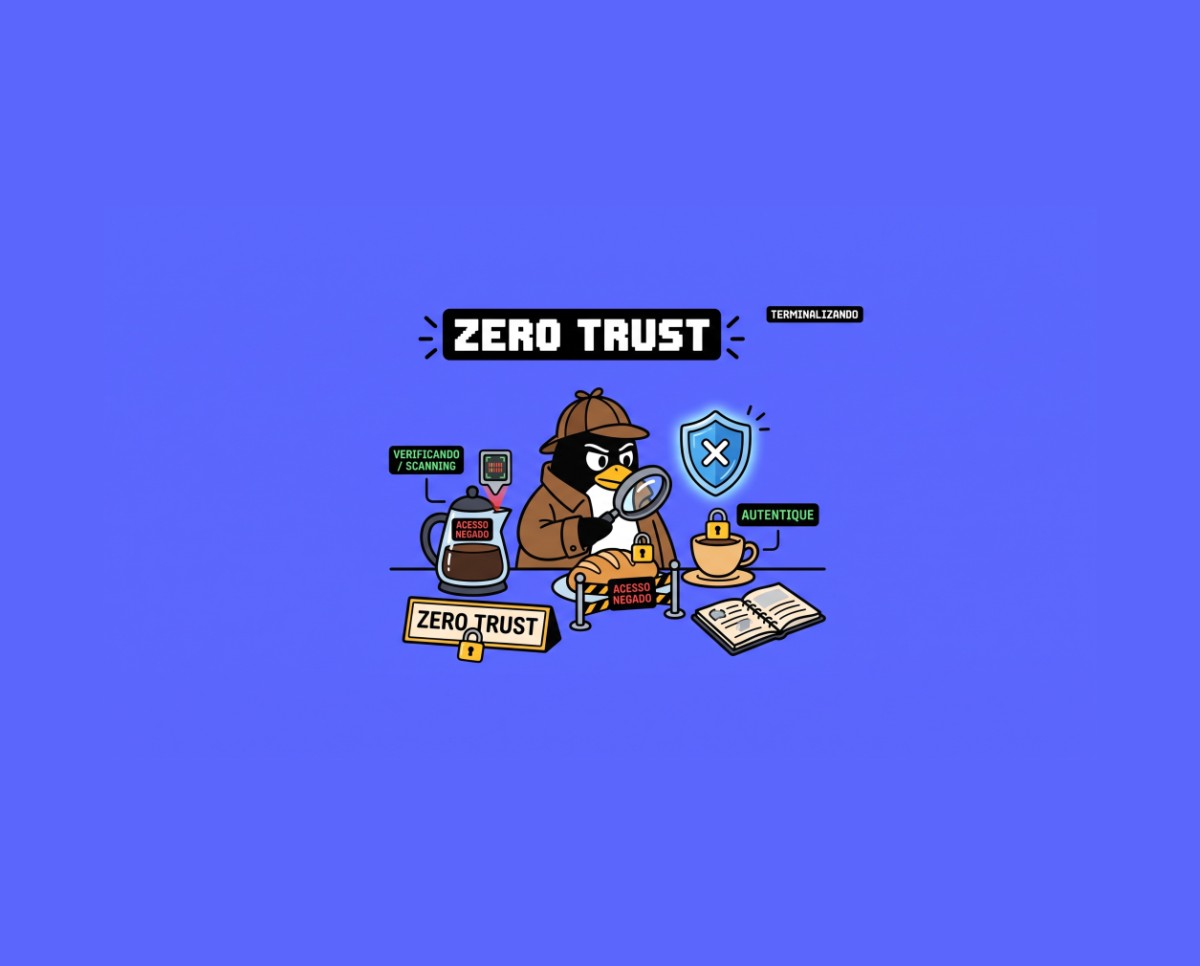
A ideia central do Zero Trust (Confiança Zero) é simples de explicar e trabalhosa de implementar: nenhum usuário, dispositivo ou aplicação deve ser confiável por padrão, mesmo estando dentro da rede corporativa. Isso significa verificar identidade e contexto o tempo todo, em vez de assumir que "estar dentro do perímetro" é sinônimo de segurança.
Entender a relevância desse modelo exige olhar para o passado e compreender a arquitetura que ele veio substituir.
1. O Fim do Modelo Perimetral
Durante décadas, a segurança corporativa baseou-se na ideia de castelo e fosso: firewalls protegiam a borda da rede e, uma vez "dentro", o usuário ou dispositivo era considerado confiável, com livre acesso aos recursos internos.
Esse modelo fazia sentido quando o trabalho era exclusivamente presencial e em redes físicas controladas. No entanto, ele se tornou insustentável devido a:
-
Trabalho remoto e mobilidade: Dispositivos pessoais acessando sistemas de qualquer lugar.
-
Aplicações em nuvem: Dados e serviços que vivem totalmente fora do perímetro tradicional.
-
Ameaças avançadas: Atacantes que roubam credenciais legítimas navegam livremente pela rede interna, encontrando pouquíssima resistência do modelo antigo.
O Zero Trust inverte essa lógica: a localização geográfica ou de rede não garante mais confiança. Cada solicitação é validada individualmente com base em identidade, saúde do dispositivo, horário e sensibilidade do recurso.
2. Os Pilares Fundamentais de uma Arquitetura Zero Trust
A implementação bem-sucedida da Confiança Zero apoia-se em quatro frentes principais:
-
Autenticação Multifator (MFA) Universal: Senhas isoladas não são suficientes. Exigir um segundo fator (aplicativos autenticadores, chaves físicas ou biometria) neutraliza a eficácia de credenciais roubadas.
-
Microsegmentação de Rede: Cria fronteiras granulares em vez de grandes blocos (como "interno" e "externo"), impedindo o movimento lateral de atacantes caso um ponto seja comprometido.
-
Gestão Robusta de Identidade e Acesso (IAM): Envolve autorização baseada em atributos, provisionamento automatizado e revisões periódicas para evitar o acúmulo excessivo de privilégios (privilege creep).
-
Visibilidade e Monitoramento Contínuo: Ferramentas de análise comportamental que detectam rapidamente desvios e anomalias, mesmo em contas legítimas.
3. Como Implementar: Uma Jornada Contínua
Adotar o Zero Trust não é um projeto com data de término, mas sim uma evolução cultural e arquitetural. Tentar implementá-lo por completo de uma só vez gera atrito e falhas.
-
Comece aos poucos: Priorize iniciativas pontuais, como implantar MFA para acessos críticos ou segmentar redes de alto risco, expandindo gradualmente.
-
Cuidado com o "selo de produto": Comprar ferramentas rotuladas como Zero Trust sem repensar processos e políticas gera apenas uma segurança de fachada.
Conclusão
Em um cenário de ameaças sofisticadas, confiança implícita é um risco que empresas não podem mais correr. Verificar continuamente — mesmo o que parece familiar e seguro — deixou de ser excesso de cautela e passou a ser uma prática essencial de sobrevivência digital.
Qual é a Sua Reação?
 Curtir
0
 Não Curtir
0
 Amei
0
 Divertido
0
 Uau
0
 Triste
0
 Bravo
0

Oi, eu sou o Misael Reis Analista de TI que trocou o "você já tentou reiniciar?" por respostas um pouco mais sofisticadas (mas nem sempre). Aqui você vai encontrar tudo que aprendo (e às vezes sofro) no dia a dia como sysadmin: Linux, redes, hardening, automações e aquela dose diária de "funciona, mas eu não sei por quê". Sem enrolação, sem PowerPoint corporativo — só terminal, prompt e curiosidade nerd de sobrevivência. Se você também acredita que sudo resolve 90% dos problemas (e o outro 10% é firewall), já é da família. 🐧
Comentários (0)