Engenharia social: hackear humanos é mais fácil que hackear sistemas
Firewalls não protegem contra alguém que atende o telefone e confia demais.
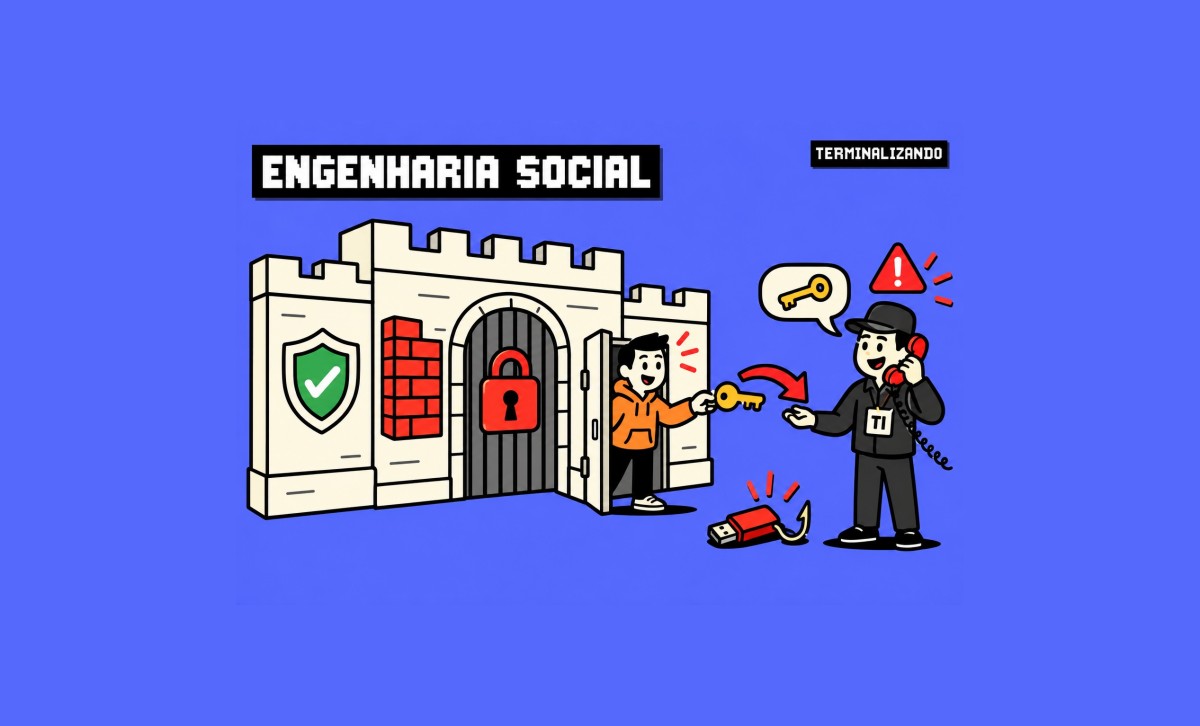
Uma empresa pode investir em firewalls, antivírus, sistemas de monitoramento e políticas de senhas extremamente rigorosas. Mas basta um funcionário entregar a senha por telefone para alguém que se passa por técnico de TI para colocar tudo isso em risco.
É justamente aí que entra a engenharia social, uma técnica que explora o comportamento humano para conseguir informações, acesso a sistemas ou até dinheiro. Em vez de tentar invadir um servidor pela força, o atacante convence alguém a abrir a porta para ele. E, muitas vezes, faz isso com tanta naturalidade que a vítima nem percebe que caiu em um golpe.
Vamos conhecer as principais técnicas utilizadas pelos criminosos e entender como preparar os funcionários para reconhecer essas armadilhas.
O que é engenharia social?
A engenharia social utiliza manipulação psicológica para convencer uma pessoa a fazer algo que comprometa a segurança. Para isso, os criminosos exploram características humanas bastante comuns, como confiança, curiosidade, vontade de ajudar, medo de sofrer consequências e sensação de urgência.
Diferentemente de um ataque que explora uma falha de software, a engenharia social tenta explorar decisões humanas. Não existe uma atualização do Windows capaz de impedir alguém de acreditar em uma história convincente.
E os criminosos sabem disso.
Eles podem se passar por colegas de trabalho, técnicos de suporte, fornecedores, clientes ou até executivos da própria empresa. O objetivo é criar uma situação que pareça legítima o suficiente para que a vítima aja sem questionar.
Conhecer as principais técnicas é o primeiro passo para evitar que a confiança se transforme em uma porta de entrada para os atacantes.
Pretexting, a arte de inventar uma boa história
O pretexting acontece quando o criminoso cria uma identidade ou uma situação falsa para conseguir informações ou acesso.
Imagine que um funcionário receba uma ligação de alguém que se apresenta como integrante da equipe de TI. A pessoa explica que existe um problema urgente na conta corporativa e que precisa da senha para resolver tudo rapidamente.
O discurso parece profissional, o problema parece real e o suposto técnico demonstra conhecer alguns detalhes da empresa. Para quem está do outro lado da linha, tudo soa legítimo.
Só existe um pequeno detalhe, o técnico não é técnico coisa nenhuma.
Outros exemplos incluem alguém se passando por auditor externo para solicitar acesso a sistemas, um fornecedor pedindo informações confidenciais ou um suposto diretor exigindo uma transferência financeira imediata.
A eficácia desse golpe está na história criada pelo atacante e na capacidade de fazer a vítima acreditar nela.
Como se proteger?
Toda solicitação incomum precisa passar por uma verificação independente. Se alguém pedir uma senha, liberar um acesso ou executar uma ação crítica, confirme a identidade por um canal oficial.
E vale reforçar uma regra importante: profissionais legítimos de TI não precisam saber a senha pessoal de um usuário para resolver a maioria dos problemas técnicos.
Baiting, quando a curiosidade vira armadilha
O baiting utiliza uma isca para despertar a curiosidade, a cobiça ou a vontade de conseguir alguma vantagem.
Um exemplo clássico é o pendrive desconhecido deixado em um estacionamento, corredor ou recepção. Na etiqueta está escrito algo como “Folha de pagamento” ou “Documentos confidenciais”.
A curiosidade faz o resto. Alguém encontra o dispositivo, fica tentado a descobrir o conteúdo e resolve conectá-lo ao computador da empresa.
Dependendo do dispositivo e das condições de segurança, essa atitude pode expor o equipamento a códigos maliciosos ou outras ameaças.
Mas a isca não precisa ser física. Na internet, ela pode aparecer como uma promoção imperdível, um prêmio inesperado, um arquivo exclusivo ou uma oferta que parece boa demais para ser verdade.
O objetivo é fazer a vítima agir primeiro e pensar depois.
Como se proteger?
Nunca conecte dispositivos USB desconhecidos aos computadores da empresa. Também desconfie de ofertas que exigem o download de arquivos suspeitos ou o fornecimento de informações pessoais para liberar uma suposta recompensa.
Se algo parece bom demais para ser verdade, vale respirar fundo antes de clicar. A curiosidade é ótima para aprender coisas novas, mas péssima quando assume o controle do mouse.
Tailgating, a famosa carona na porta
Nem todo ataque acontece pela internet. Alguns começam simplesmente na entrada de um prédio.
O tailgating ocorre quando uma pessoa sem autorização aproveita a passagem de alguém legítimo para entrar em uma área restrita. O atacante pode seguir um funcionário por uma porta com controle de acesso, contando com a educação ou a distração de quem está entrando.
Às vezes, ele finge estar carregando caixas, diz que esqueceu o crachá ou afirma que está atrasado para uma reunião.
A situação pode parecer banal. Afinal, quem quer ser a pessoa que fecha a porta na cara de alguém carregando uma pilha de documentos?
O problema é que a cortesia não substitui o controle de acesso.
Uma pessoa desconhecida dentro de uma área restrita pode ter acesso a equipamentos, documentos, salas técnicas e informações que deveriam permanecer protegidos.
Como se proteger?
Cada pessoa deve utilizar sua própria credencial de acesso. Não permita que desconhecidos entrem aproveitando sua passagem, mesmo que pareçam funcionários ou estejam carregando materiais.
Se alguém alegar que esqueceu o crachá, oriente essa pessoa a procurar a recepção ou a segurança para confirmar sua identidade.
Ser educado não significa abrir mão dos procedimentos de segurança.
Quid pro quo, uma troca que pode sair cara
A expressão quid pro quo pode ser entendida como “uma coisa em troca de outra”.
Nesse tipo de golpe, o criminoso oferece algum benefício em troca de informações ou acesso. A oferta pode parecer uma ajuda legítima, criando na vítima a sensação de que existe uma troca justa.
Imagine alguém se passando por técnico de suporte e oferecendo resolver um problema no computador. Para isso, ele pede que o funcionário informe suas credenciais ou instale um programa de acesso remoto.
Como o usuário realmente precisa resolver o problema, acaba aceitando a proposta sem verificar se a pessoa é quem diz ser.
O golpe também pode envolver promessas de brindes, vantagens, serviços gratuitos ou acesso a recursos exclusivos.
O atacante explora a vontade de resolver um problema e o sentimento de reciprocidade. Afinal, quando alguém oferece ajuda, é natural sentir vontade de colaborar em troca.
Como se proteger?
Solicitações de acesso, instalação de programas e compartilhamento de informações devem seguir os procedimentos oficiais da empresa.
Se alguém oferecer uma solução fora do processo habitual, confirme a identidade dessa pessoa e consulte a equipe responsável antes de executar qualquer orientação.
Ajuda legítima não deveria exigir que você desative as proteções do computador ou entregue suas credenciais para um desconhecido.
Por que esses ataques conseguem passar pelas defesas técnicas?
Aqui está um dos grandes desafios da segurança da informação.
Uma empresa pode utilizar firewall, antivírus, EDR, autenticação multifator e sistemas avançados de monitoramento. Ainda assim, um funcionário pode ser convencido a compartilhar informações confidenciais ou aprovar uma solicitação maliciosa.
Imagine um atacante que consiga convencer um usuário a fornecer suas credenciais e, em seguida, aproveite uma sessão legítima para acessar sistemas internos.
Nesse caso, o problema não está necessariamente em uma falha do firewall. O atacante pode estar utilizando acessos que parecem legítimos, dificultando a identificação da atividade maliciosa.
Isso não significa que a tecnologia seja inútil. Pelo contrário, controles técnicos são fundamentais para limitar o impacto de erros humanos. A questão é que nenhuma camada de proteção deve depender exclusivamente da atenção perfeita de todos os funcionários.
A segurança funciona melhor quando tecnologia, processos e pessoas trabalham juntos.
Treinamento de segurança não pode ser só um PDF esquecido
Distribuir uma política de segurança por e-mail e esperar que todos a leiam atentamente não costuma ser a estratégia mais eficiente.
Para preparar os funcionários, é importante utilizar exemplos práticos, situações do cotidiano e treinamentos que mostrem como os golpes realmente acontecem.
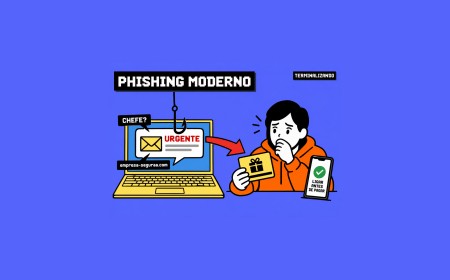
Uma das alternativas é realizar simulações de phishing. Nesse tipo de exercício, a organização envia mensagens controladas que reproduzem características comuns de tentativas de fraude, como links suspeitos, pedidos urgentes e solicitações de credenciais.
Os resultados ajudam a identificar quais situações geram mais dúvidas e onde o treinamento precisa ser reforçado.
O objetivo, porém, não deve ser constranger ou punir quem cometer um erro durante uma simulação. Se os funcionários tiverem medo de admitir que clicaram em um link suspeito, poderão esconder um incidente real quando ele acontecer.
O treinamento precisa ensinar, orientar e criar confiança para que as pessoas comuniquem problemas rapidamente.
Crie processos para verificar solicitações suspeitas
Além do treinamento, a empresa precisa estabelecer procedimentos claros para situações que envolvam informações sensíveis ou ações críticas.
Algumas medidas ajudam bastante:
-
Confirme a identidade por outro canal. Se alguém solicitar uma transferência por e-mail, confirme a informação por um telefone cadastrado previamente ou por outro canal oficial. Não utilize apenas os contatos informados na própria mensagem suspeita.
-
Nunca compartilhe senhas. A equipe de suporte deve utilizar procedimentos seguros para solucionar problemas, sem solicitar que o usuário revele sua senha.
-
Exija aprovação para ações críticas. Transferências financeiras, alterações de privilégios e liberações de acesso devem seguir processos de validação definidos pela organização.
-
Desconfie de pedidos urgentes fora do padrão. Expressões como “faça agora”, “não conte para ninguém” ou “o diretor está esperando” podem ser utilizadas para impedir que a vítima tenha tempo de verificar a solicitação.
-
Facilite a comunicação de incidentes. Os funcionários precisam saber exatamente para quem encaminhar uma mensagem suspeita ou relatar uma possível exposição de dados.
Esses procedimentos devem valer independentemente do cargo de quem fez a solicitação. Afinal, um pedido não se torna seguro apenas porque veio de alguém com um cargo importante.
A cultura da empresa também faz parte da segurança
Um dos maiores aliados da engenharia social é o medo de questionar uma autoridade.
Se um funcionário acredita que será repreendido por confirmar a identidade de um diretor, poderá executar uma solicitação suspeita apenas para evitar um conflito.
Por isso, as empresas precisam incentivar uma cultura em que verificar informações seja considerado uma atitude responsável, e não falta de confiança ou insubordinação.
A liderança deve dar o exemplo, respeitando os mesmos procedimentos de segurança exigidos dos demais colaboradores.
Também é importante reconhecer quem identifica e comunica tentativas de fraude. Um funcionário que denuncia um e-mail suspeito pode ajudar a evitar que dezenas de outras pessoas sejam vítimas do mesmo ataque.
Segurança não deve depender de um herói que percebe tudo sozinho. Deve ser resultado de processos bem definidos e de uma equipe que sabe como agir.
Phishing direcionado, quando o criminoso conhece a vítima
Os ataques de engenharia social podem ficar ainda mais convincentes quando o criminoso pesquisa previamente sobre o alvo.
Informações publicadas em redes sociais, sites corporativos e outras fontes públicas podem ajudar a descobrir nomes de funcionários, cargos, fornecedores, projetos e relações profissionais.
Com esses dados, o atacante consegue criar mensagens personalizadas, mencionando pessoas e situações que fazem sentido para a vítima.
Quando um ataque de phishing é direcionado especificamente a uma pessoa ou organização, ele é conhecido como spear phishing.
Em vez de enviar uma mensagem genérica para milhares de pessoas, o criminoso prepara uma abordagem sob medida. Um e-mail que menciona um projeto real ou parece ter sido enviado por um colega conhecido pode despertar muito mais confiança do que uma mensagem mal escrita e cheia de erros.
Por isso, vale ter cuidado com informações corporativas publicadas sem necessidade e desconfiar de solicitações inesperadas, mesmo quando parecem bastante personalizadas.
Conhecer alguns detalhes sobre uma empresa não prova que alguém tenha autorização para falar em nome dela.
Conclusão, a segurança também depende de quem está diante da tela
A engenharia social mostra que proteger uma empresa vai muito além de instalar ferramentas de segurança e configurar políticas de acesso.
É preciso entender como os criminosos manipulam as pessoas, preparar os funcionários para reconhecer situações suspeitas e estabelecer processos que permitam verificar solicitações antes de agir.
A tecnologia continua sendo indispensável, mas precisa estar acompanhada de treinamento, procedimentos claros e uma cultura que incentive a comunicação de incidentes.
No fim das contas, construir uma infraestrutura segura e esquecer o fator humano é como instalar uma fechadura de última geração e entregar a chave para alguém que acabou de aparecer dizendo que veio fazer a manutenção.
A melhor defesa é combinar boas ferramentas com pessoas preparadas, capazes de parar, questionar e verificar antes de tomar uma decisão.
E, quando alguém disser que precisa da sua senha “só por um minutinho” para resolver tudo, lembre-se de que esse minutinho pode dar bastante trabalho depois.
Qual é a Sua Reação?
 Curtir
0
 Não Curtir
0
 Amei
0
 Divertido
0
 Uau
0
 Triste
0
 Bravo
0

Oi, eu sou o Misael Reis Analista de TI que trocou o "você já tentou reiniciar?" por respostas um pouco mais sofisticadas (mas nem sempre). Aqui você vai encontrar tudo que aprendo (e às vezes sofro) no dia a dia como sysadmin: Linux, redes, hardening, automações e aquela dose diária de "funciona, mas eu não sei por quê". Sem enrolação, sem PowerPoint corporativo — só terminal, prompt e curiosidade nerd de sobrevivência. Se você também acredita que sudo resolve 90% dos problemas (e o outro 10% é firewall), já é da família. 🐧
Comentários (0)