BGP: a internet é sustentada por confiança e um pouco de otimismo
O protocolo que decide as rotas da internet global funciona, em boa parte, na base da boa vontade.
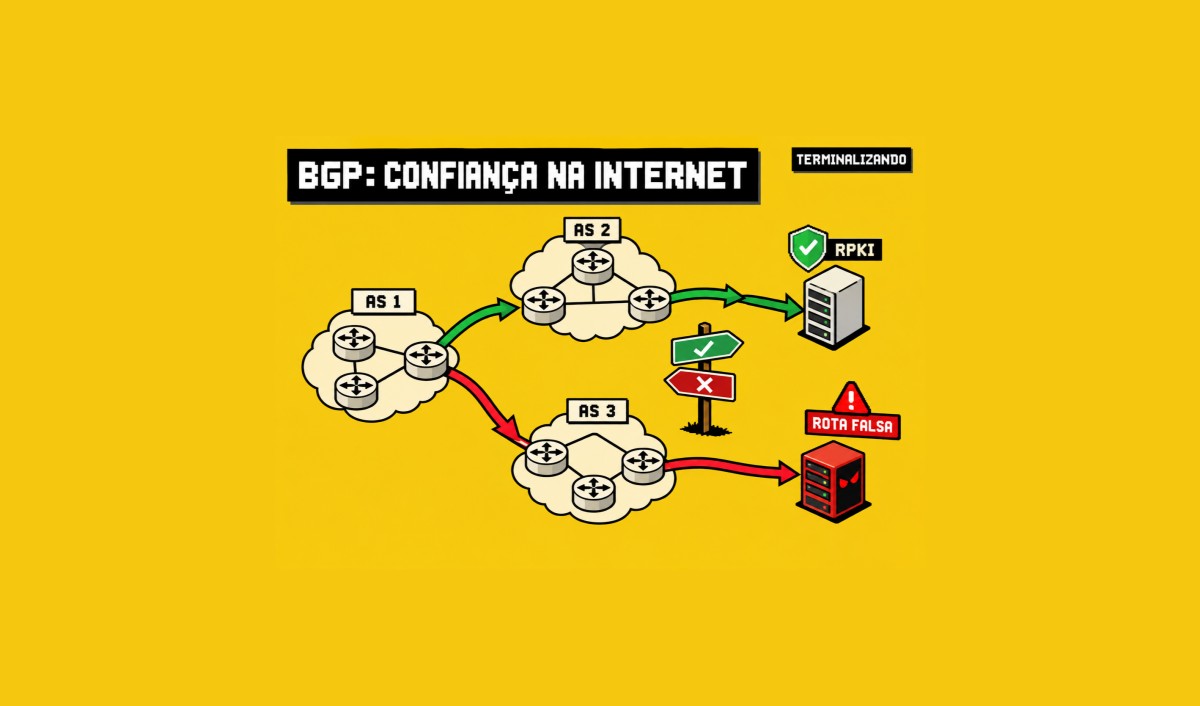
É um pouco desconfortável admitir, mas boa parte da internet mundial funciona graças a milhares de redes independentes que precisam confiar umas nas outras para anunciar corretamente suas rotas.
Quando tudo funciona como deveria, ninguém percebe. Um usuário abre um site, envia uma mensagem ou acessa um sistema em outro país e, em poucos segundos, os pacotes encontram o caminho até o destino.
O problema aparece quando alguém anuncia uma rota errada.
Pode ser um erro de configuração cometido sem nenhuma intenção maliciosa ou, em situações mais graves, uma tentativa deliberada de manipular o tráfego. O resultado pode variar de uma pequena instabilidade até uma interrupção que afeta redes em diferentes partes do mundo.
É aí que entra o BGP, Border Gateway Protocol, um dos principais responsáveis por manter a internet conectada.
Afinal, o que é BGP?
O BGP é o protocolo utilizado para trocar informações de roteamento entre Sistemas Autônomos, conhecidos como AS, Autonomous Systems.
Um Sistema Autônomo é, de maneira simplificada, uma grande rede ou conjunto de redes administradas por uma mesma organização e que possui uma política própria de roteamento.
Provedores de internet, grandes empresas de tecnologia, universidades, organizações governamentais e outras instituições podem operar seus próprios Sistemas Autônomos.
Cada AS anuncia através do BGP quais blocos de endereços IP consegue alcançar. Essas informações são compartilhadas com outras redes, que por sua vez repassam informações de roteamento para seus próprios vizinhos.
É assim que se forma uma enorme rede de caminhos interligados.
Não existe um grande roteador mundial sentado em uma sala dizendo para cada pacote para onde ele deve ir. A internet funciona distribuindo essas decisões entre milhares de redes independentes.
E é justamente aí que começa a parte interessante.
A internet funciona porque as redes confiam umas nas outras
O BGP foi projetado em uma época em que a internet era muito menor do que é atualmente.
A ideia de que uma rede poderia anunciar uma rota incorreta de maneira maliciosa não recebia a mesma atenção que receberia hoje. O protocolo acabou carregando uma característica importante: confiança entre os operadores.
Tecnicamente, uma rede pode anunciar que sabe alcançar determinado bloco de endereços IP. Sem mecanismos adicionais de validação e filtros adequados, outras redes podem aceitar esse anúncio.
Isso cria uma situação curiosa.
Uma organização pode anunciar uma rota que não deveria anunciar e, dependendo de como os demais operadores estiverem configurados, parte do tráfego pode começar a seguir um caminho incorreto.
É como se alguém colocasse uma placa na estrada dizendo que determinada cidade fica para o lado errado e vários motoristas simplesmente acreditassem nela.
O que é BGP Hijacking?
Quando uma rede anuncia indevidamente uma rota pertencente a outra organização, podemos ter o chamado BGP hijacking, ou sequestro de rota.
Nem sempre existe intenção maliciosa.
Um operador pode cometer um erro de configuração, anunciar um prefixo incorreto e acabar atraindo tráfego que deveria seguir para outra rede.
Esse tipo de incidente já aconteceu diversas vezes na história da internet. Em alguns casos, uma rede relativamente pequena acabou anunciando rotas relacionadas a grandes provedores ou serviços.
O problema é que receber tráfego inesperado em grande quantidade pode ser praticamente tão ruim quanto não receber tráfego nenhum.
Imagine uma empresa preparada para receber determinado volume de tráfego e, de repente, começar a receber uma quantidade muito maior porque parte da internet decidiu que aquele era o caminho correto.
O resultado pode ser congestionamento, indisponibilidade ou uma sequência de problemas difíceis de identificar.
Quando o erro é proposital
Existe também o cenário em que o anúncio incorreto é intencional.
Um atacante pode tentar anunciar rotas associadas a determinados serviços para redirecionar parte do tráfego por uma infraestrutura sob seu controle.
Dependendo das circunstâncias, isso pode permitir interceptação, alteração ou observação indevida de tráfego, embora a possibilidade concreta de exploração dependa de diversos fatores, incluindo criptografia e outros mecanismos de proteção utilizados pelas aplicações.
Também é possível utilizar manipulação de rotas simplesmente para causar indisponibilidade.
Ataques deliberados desse tipo são menos comuns do que erros de configuração, mas já foram documentados em diferentes incidentes ao longo dos anos.
Por isso, segurança de roteamento não é apenas uma preocupação teórica para quem trabalha em um NOC ou em uma operadora.
RPKI: colocando uma assinatura nessa história
Uma das principais tecnologias desenvolvidas para aumentar a segurança do BGP é o RPKI, Resource Public Key Infrastructure.
A ideia é relativamente simples: permitir que o responsável por um bloco de endereços IP publique uma autorização criptograficamente verificável indicando quais Sistemas Autônomos estão autorizados a anunciar aquele bloco.
Essas autorizações são chamadas de ROAs, Route Origin Authorizations.
Quando uma rede recebe um anúncio BGP, ela pode verificar essas informações e identificar se o AS que está anunciando determinado prefixo está autorizado a fazê-lo.
Isso não elimina todos os problemas possíveis do BGP, mas adiciona uma camada importante de validação.
O desafio é que segurança de infraestrutura global depende de adoção ampla. Não adianta apenas uma organização implementar boas práticas enquanto uma grande parte do ecossistema continua sem utilizá-las.
É um daqueles problemas clássicos em que todo mundo se beneficia quando mais gente participa.
Filtros de rota também fazem diferença
Outra camada importante é o BGP route filtering.
Operadores podem configurar filtros para determinar exatamente quais rotas esperam receber de cada parceiro ou provedor.
Se uma empresa normalmente anuncia alguns poucos blocos de endereços e, de repente, começa a anunciar milhares de prefixos completamente diferentes, um filtro bem configurado pode impedir que esse anúncio seja aceito automaticamente.
Essa abordagem reduz bastante a possibilidade de um erro de configuração se transformar em um problema muito maior.
Na prática, uma boa política de roteamento funciona como aquele colega que olha sua configuração antes de você apertar Enter e pergunta:
“Você tem certeza que quer fazer isso?”
Às vezes, é exatamente essa segunda conferência que salva o dia.
MANRS e a responsabilidade coletiva
Existem também iniciativas voltadas à adoção de boas práticas de segurança de roteamento.
Uma delas é o MANRS, Mutually Agreed Norms for Routing Security, que reúne operadores e organizações comprometidos com práticas destinadas a melhorar a segurança e a confiabilidade do roteamento na internet.
A importância dessas iniciativas está justamente no caráter coletivo.
O BGP não pertence a uma única empresa. Não existe um administrador mundial que possa simplesmente entrar em uma sala, corrigir todas as configurações e mandar um e-mail dizendo:
“Pronto, pessoal, agora está tudo certo.”
A segurança depende de milhares de operadores fazendo a sua parte.
E onde entram os IXPs?
Os IXPs, Internet Exchange Points, ou Pontos de Troca de Tráfego, também desempenham um papel importante na infraestrutura da internet.
Eles permitem que diferentes redes troquem tráfego diretamente, geralmente por meio de uma infraestrutura compartilhada em um determinado local.
Em vez de um pacote precisar percorrer vários caminhos internacionais para chegar a outra rede que está fisicamente próxima, o IXP pode permitir uma conexão direta entre os participantes.
Além de melhorar eficiência e reduzir caminhos desnecessários, esses ambientes também podem contar com mecanismos de monitoramento e práticas de segurança que ajudam a identificar comportamentos anômalos.
Em regiões onde os IXPs são bem estabelecidos, eles podem contribuir para uma internet mais eficiente e resiliente.
O que empresas que usam BGP devem fazer?
Para uma organização que possui infraestrutura própria conectada à internet através de BGP, algumas práticas são especialmente importantes.
A primeira é manter filtros de entrada e saída bem definidos, especificando exatamente quais rotas devem ser anunciadas e aceitas de cada parceiro.
Também é importante monitorar os próprios prefixos. Existem serviços especializados capazes de alertar quando um bloco de endereços começa a ser anunciado por um AS inesperado.
Outra medida importante é implementar RPKI, criando ROAs para os próprios prefixos e utilizando validação de origem para os anúncios recebidos.
Essas medidas não tornam uma rede invulnerável, mas reduzem consideravelmente a possibilidade de erros simples se transformarem em incidentes maiores.
O problema pode aparecer do outro lado do planeta
Uma das características mais complicadas dos incidentes de BGP é que a causa e o efeito podem estar muito distantes geograficamente.
Um problema em uma rede pode alterar os caminhos utilizados por outras organizações, que por sua vez podem influenciar outras redes.
O resultado pode ser um efeito cascata.
Um operador pode perceber que usuários de determinada região não conseguem acessar um serviço, enquanto outra região continua funcionando normalmente.
A equipe começa a investigar servidores, firewalls, links, DNS e aplicações, até descobrir que o problema começou em outro Sistema Autônomo, possivelmente a milhares de quilômetros de distância.
É por isso que troubleshooting de BGP exige olhar além da própria infraestrutura.
BGP não é perfeito, mas continua funcionando
Talvez a parte mais fascinante do BGP seja justamente essa combinação de simplicidade, escala e confiança.
A internet mundial não possui uma autoridade central controlando cada rota. Ela funciona graças à cooperação entre milhares de redes independentes que compartilham informações de roteamento e aplicam suas próprias políticas.
Isso cria riscos, mas também permite que a internet cresça de maneira distribuída.
Ao longo dos anos, tecnologias como RPKI, filtros de rotas, monitoramento e iniciativas de boas práticas foram adicionadas para reduzir esses riscos.
Nenhuma delas resolve tudo sozinha.
A segurança do roteamento depende de uma combinação de tecnologia, configuração correta, monitoramento e, principalmente, responsabilidade dos operadores.
Por que incidentes de BGP viram estudo de caso?
Incidentes de BGP costumam aparecer em conferências e treinamentos justamente porque conseguem demonstrar uma coisa muito interessante: uma configuração aparentemente pequena pode produzir consequências enormes.
E existe um lado didático nisso.
Você não precisa conhecer todos os detalhes do funcionamento da internet para entender o problema básico. Uma rede anuncia uma rota, outras redes acreditam naquele anúncio, o tráfego muda de caminho e, de repente, alguém está tentando descobrir por que metade dos usuários não consegue acessar determinado serviço.
Depois que a causa é encontrada, a configuração pode parecer até simples.
O difícil é perceber que aquele pequeno erro estava no meio de uma rede global formada por milhares de decisões independentes.
No fim, a internet funciona porque alguém está cuidando dela
O BGP pode parecer assustador quando visto pela primeira vez, mas ele representa muito bem uma característica fundamental da internet: não existe uma única entidade controlando tudo.
A rede mundial funciona como uma enorme coleção de redes independentes que precisam conversar, trocar informações e respeitar determinadas regras para que tudo continue funcionando.
É uma arquitetura que exige confiança, mas que também precisa de mecanismos para verificar essa confiança.
Por isso, segurança de BGP não depende de uma solução mágica. Depende de filtros bem configurados, RPKI, monitoramento, boas práticas, processos de mudança e operadores atentos.
No fim das contas, existe algo quase engraçado nessa história.
A internet inteira depende de milhares de administradores de rede dizendo uns aos outros:
“Pode deixar, eu sei chegar nesse endereço.”
E a maior parte do tempo, eles realmente sabem.
É justamente por isso que o BGP continua sendo uma das peças mais importantes, complexas e, ao mesmo tempo, curiosamente confiáveis da infraestrutura que mantém a internet funcionando todos os dias.
Qual é a Sua Reação?
 Curtir
0
 Não Curtir
0
 Amei
0
 Divertido
0
 Uau
0
 Triste
0
 Bravo
0

Oi, eu sou o Misael Reis Analista de TI que trocou o "você já tentou reiniciar?" por respostas um pouco mais sofisticadas (mas nem sempre). Aqui você vai encontrar tudo que aprendo (e às vezes sofro) no dia a dia como sysadmin: Linux, redes, hardening, automações e aquela dose diária de "funciona, mas eu não sei por quê". Sem enrolação, sem PowerPoint corporativo — só terminal, prompt e curiosidade nerd de sobrevivência. Se você também acredita que sudo resolve 90% dos problemas (e o outro 10% é firewall), já é da família. 🐧
Comentários (0)