Subnetting sem crise existencial: um guia para dormir tranquilo
Dividir redes em sub-redes não precisa ser um pesadelo de matemática binária.
CIDR e Subnetting: entendendo as máscaras de rede sem sofrer no processo
Poucas siglas conseguem assustar tanto quem está começando em redes quanto CIDR. A boa notícia é que, depois que você entende a lógica das máscaras de sub-rede, boa parte do assunto vira aritmética básica. Nada de fórmulas misteriosas ou de fingir que você já deveria saber tudo de cabeça.
Vamos por partes, com exemplos práticos e sem transformar o subnetting em um bicho de sete cabeças. Afinal, redes já têm problemas suficientes sem a gente precisar inventar mais um.
Por que dividir uma rede em sub-redes?
Imagine uma rede enorme, com milhares de dispositivos compartilhando o mesmo domínio de broadcast. Quando um equipamento envia uma mensagem de broadcast, todos os dispositivos daquele segmento precisam recebê-la e processá-la.
Em redes muito grandes, isso pode gerar tráfego desnecessário e dificultar a administração. Além disso, manter todos os equipamentos no mesmo segmento lógico pode ampliar o impacto de falhas e tornar mais difícil aplicar políticas de segurança específicas.
É aí que entra o subnetting, ou divisão de redes em sub-redes. Ao separar uma rede maior em segmentos menores, fica mais fácil organizar os dispositivos, controlar o tráfego e aplicar regras diferentes para cada ambiente.
Por exemplo, uma empresa pode manter a rede de visitantes do Wi-Fi separada da rede interna de servidores. Assim, cada segmento recebe as políticas de acesso adequadas, sem colocar tudo no mesmo pacote.
O que a máscara de sub-rede tem a ver com isso?
Um endereço IPv4 possui 32 bits, divididos em duas partes lógicas:
-
Porção de rede, que identifica a rede ou sub-rede.
-
Porção de host, que identifica um dispositivo dentro daquela rede.
A máscara de sub-rede determina quantos bits pertencem à porção de rede e quantos ficam disponíveis para os hosts.
A notação CIDR representa essa divisão com uma barra seguida de um número, como /24 ou /26. Esse número informa quantos bits do endereço são utilizados para identificar a rede.
Quanto maior o número depois da barra, menos bits sobram para hosts e, consequentemente, menor é a quantidade de endereços disponíveis naquela sub-rede.
Exemplo: entendendo uma rede /24
Uma rede /24 utiliza a máscara 255.255.255.0.
Isso significa que os primeiros 24 bits identificam a rede, enquanto os 8 bits restantes ficam disponíveis para endereçar hosts.
Com 8 bits, temos:
2⁸ = 256 endereços
Em uma sub-rede IPv4 tradicional, dois endereços são reservados:
-
O primeiro identifica a própria rede.
-
O último é utilizado como endereço de broadcast.
Portanto, uma rede /24 oferece 254 endereços utilizáveis para dispositivos.
É por isso que essa máscara aparece com tanta frequência em redes domésticas e pequenos escritórios. Para muitos desses ambientes, ela oferece espaço suficiente sem complicar o planejamento.
Dividindo uma /24 em quatro sub-redes
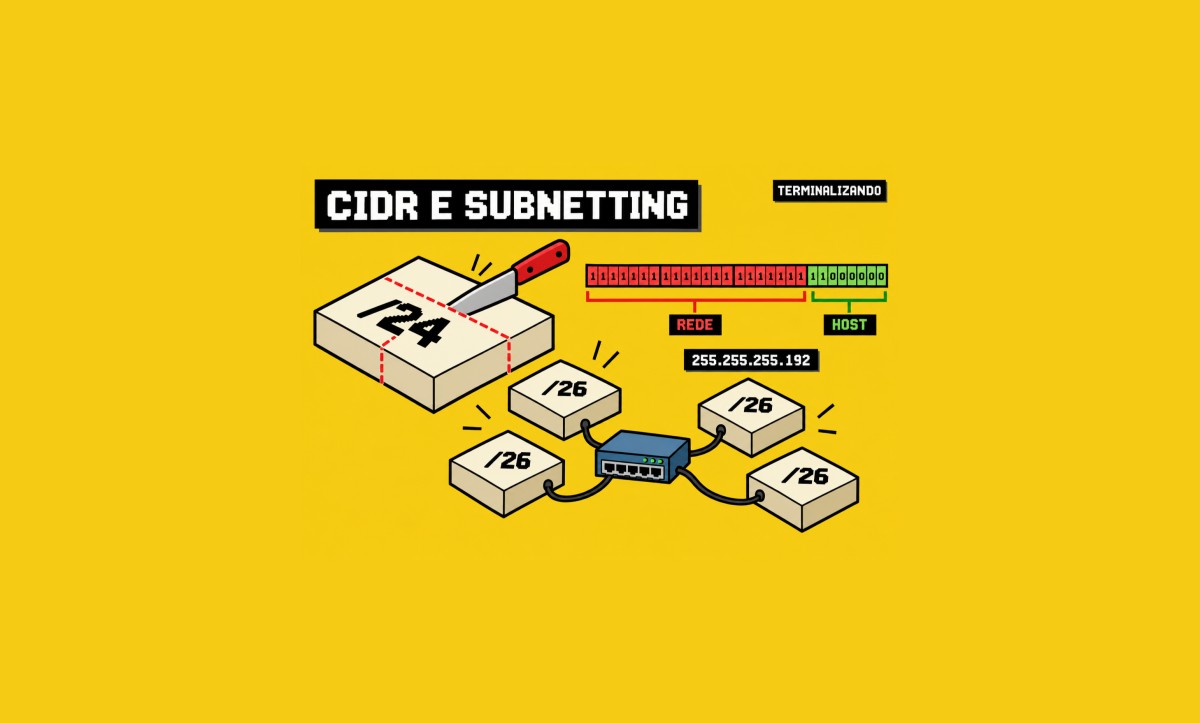
Agora imagine que você precisa dividir uma rede /24 em quatro segmentos menores, talvez para separar departamentos de uma empresa.
Para criar quatro sub-redes, precisamos de dois bits adicionais para identificar cada divisão, já que:
2² = 4 sub-redes
Assim, a rede original /24 passa a ser dividida em quatro sub-redes /26.
Cada /26 possui 6 bits disponíveis para hosts:
2⁶ = 64 endereços totais
64 - 2 = 62 endereços utilizáveis
Ou seja, cada sub-rede /26 comporta 62 endereços utilizáveis, considerando a regra tradicional de reserva do endereço de rede e do broadcast.
É esse tipo de cálculo que costuma assustar no começo. Mas, depois que você entende a relação entre bits e potências de dois, o processo fica bem mais tranquilo.
Uma tabela que vale a pena memorizar
Conhecer as máscaras mais comuns ajuda bastante no dia a dia. Não precisa decorar tudo em uma tarde, mas ter essa referência na ponta da língua economiza tempo.
| CIDR | Endereços totais | Hosts utilizáveis |
|---|---|---|
| /30 | 4 | 2 |
| /29 | 8 | 6 |
| /28 | 16 | 14 |
| /27 | 32 | 30 |
| /26 | 64 | 62 |
| /25 | 128 | 126 |
| /24 | 256 | 254 |
Uma /30, por exemplo, oferece dois endereços utilizáveis e pode ser encontrada em links ponto a ponto entre roteadores. Já uma /29 pode atender pequenos segmentos com poucos equipamentos.
A lógica é simples: a cada bit que deixa de ser usado para identificar a rede e passa a ficar disponível para hosts, a quantidade total de endereços dobra.
VLSM: tamanhos diferentes para necessidades diferentes
Outro conceito importante é o VLSM, sigla para Variable Length Subnet Mask, ou máscara de sub-rede de tamanho variável.
Ele permite utilizar máscaras diferentes dentro de um mesmo bloco de endereçamento. Em vez de dividir toda a rede em segmentos do mesmo tamanho, você pode ajustar cada sub-rede conforme a necessidade.
Imagine uma infraestrutura com um pequeno link entre roteadores e um segmento com dezenas de computadores. Não faria muito sentido reservar 254 endereços para o link entre os roteadores, certo?
Com VLSM, é possível utilizar uma sub-rede pequena, como /30, para o link e uma sub-rede maior para os usuários. O resultado é um uso mais eficiente do espaço de endereçamento.
Endereços privados: os conhecidos de toda rede doméstica
Se você já configurou um roteador, provavelmente encontrou algum destes blocos:
| Bloco privado | Faixa de endereços |
|---|---|
10.0.0.0/8 |
10.0.0.0 a 10.255.255.255 |
172.16.0.0/12 |
172.16.0.0 a 172.31.255.255 |
192.168.0.0/16 |
192.168.0.0 a 192.168.255.255 |
Esses blocos são reservados para uso privado, conforme a RFC 1918. Eles não são roteados diretamente pela internet pública e são amplamente utilizados em redes domésticas e corporativas.
A comunicação com a internet normalmente ocorre por meio de mecanismos como o NAT, que traduz os endereços privados para endereços utilizados na comunicação externa.
Isso permite que organizações utilizem esses mesmos blocos internamente, desde que cuidem do planejamento para evitar conflitos entre suas próprias redes e eventuais conexões entre ambientes.
Binário: o segredo para deixar de depender da calculadora
Uma das melhores maneiras de fixar subnetting é praticar a conversão de endereços IP e máscaras para binário.
Existem excelentes calculadoras online e ferramentas de linha de comando, como o ipcalc, que ajudam a conferir os resultados. Elas são úteis e não há motivo para rejeitá-las por orgulho.
Mas entender o cálculo por trás da resposta faz diferença. Em uma entrevista técnica ou durante um troubleshooting, saber explicar por que determinado endereço pertence a uma sub-rede é muito mais útil do que apenas dizer que a calculadora mostrou aquele resultado.
A ferramenta pode ajudar a conferir. O entendimento é que permite investigar.
Erros de subnetting que podem virar incidentes
Um planejamento incorreto de endereçamento pode causar problemas reais em produção.
Entre os erros mais comuns estão:
-
Sobreposição de faixas, quando duas sub-redes acabam utilizando endereços que se sobrepõem, causando conflitos e problemas de roteamento.
-
Sub-redes pequenas demais, que podem esgotar os endereços disponíveis quando a infraestrutura cresce.
-
Sub-redes grandes demais, que desperdiçam espaço de endereçamento e podem dificultar a organização.
-
Documentação incompleta, que faz alguém precisar redescobrir meses depois por que determinada faixa foi criada daquele jeito.
Planejar o esquema de endereçamento antes da implementação e registrar claramente qual sub-rede pertence a cada departamento ou segmento evita boa parte dessas dores de cabeça.
Supernetting: fazendo o caminho inverso
Se o subnetting divide uma rede maior em redes menores, o supernetting faz o caminho inverso: agrupa blocos de rede contíguos em um bloco maior.
Essa técnica também é conhecida como agregação de rotas, ou CIDR aggregation. Ela permite representar várias redes com uma única rota, reduzindo a quantidade de entradas necessárias nas tabelas de roteamento.
Provedores de internet utilizam esse recurso para manter o roteamento mais organizado e gerenciável, mesmo com a enorme quantidade de redes conectadas à internet.
E o IPv6?
Este guia se concentrou no IPv4, que costuma ser onde surgem muitas das dúvidas iniciais sobre subnetting. Mas os princípios de divisão hierárquica e planejamento de redes também se aplicam ao IPv6.
A grande diferença está na escala. O IPv6 possui um espaço de endereçamento tão amplo que a preocupação com a escassez de endereços deixa de ser o principal fator do planejamento.
Nesse cenário, organizar sub-redes passa a ter muito mais relação com a estrutura lógica da rede, a hierarquia de endereçamento e a facilidade de administração.
Documentação e automação: seus melhores amigos
Antes de implementar uma rede, vale registrar o plano de endereçamento em uma planilha ou, de preferência, em uma ferramenta de gerenciamento de endereços IP, conhecida como IPAM.
Esse registro deve indicar quais sub-redes estão em uso, a qual departamento pertencem, qual é o gateway padrão, quais faixas estão reservadas para expansão e quais endereços já foram alocados.
Em ambientes maiores, ferramentas de automação como Ansible e Terraform também podem ajudar a aplicar configurações de maneira consistente. Manter definições em arquivos versionados facilita rastrear alterações e reduz erros de digitação em configurações feitas manualmente em vários dispositivos.
Automação não elimina a necessidade de revisar o planejamento, mas ajuda a evitar aquele clássico incidente causado por um número digitado errado em uma configuração que ninguém lembra mais quem criou.
A melhor forma de aprender é praticando
Subnetting é muito mais do que um assunto de prova ou uma etapa para conseguir uma certificação. É uma habilidade que aparece constantemente no projeto de redes corporativas, na configuração de firewalls e no diagnóstico de problemas de conectividade.
Uma máscara configurada incorretamente pode impedir a comunicação entre dispositivos mesmo quando todo o restante parece estar certo. E, quando isso acontece em produção, descobrir o erro rapidamente faz toda a diferença.
Para praticar, pegue papel e caneta, escolha uma rede e tente calcular suas sub-redes, os endereços de rede, os broadcasts e a quantidade de hosts disponíveis. Depois, confira os resultados com uma calculadora ou com o ipcalc.
A teoria dá o caminho. A repetição transforma o cálculo em raciocínio automático.
E esse é o objetivo: chegar ao ponto em que uma máscara /27 não pareça mais uma ameaça pessoal, mesmo quando o chamado chega às 16h59 de uma sexta-feira.
Qual é a Sua Reação?
 Curtir
0
 Não Curtir
0
 Amei
0
 Divertido
0
 Uau
0
 Triste
0
 Bravo
0

Oi, eu sou o Misael Reis Analista de TI que trocou o "você já tentou reiniciar?" por respostas um pouco mais sofisticadas (mas nem sempre). Aqui você vai encontrar tudo que aprendo (e às vezes sofro) no dia a dia como sysadmin: Linux, redes, hardening, automações e aquela dose diária de "funciona, mas eu não sei por quê". Sem enrolação, sem PowerPoint corporativo — só terminal, prompt e curiosidade nerd de sobrevivência. Se você também acredita que sudo resolve 90% dos problemas (e o outro 10% é firewall), já é da família. 🐧
Comentários (0)