Como entender uma CVE e priorizar vulnerabilidades de verdade
Um guia completo sobre CVE e CVSS, com um framework de quatro perguntas para priorizar vulnerabilidades sem entrar em pânico a cada manchete de segurança.
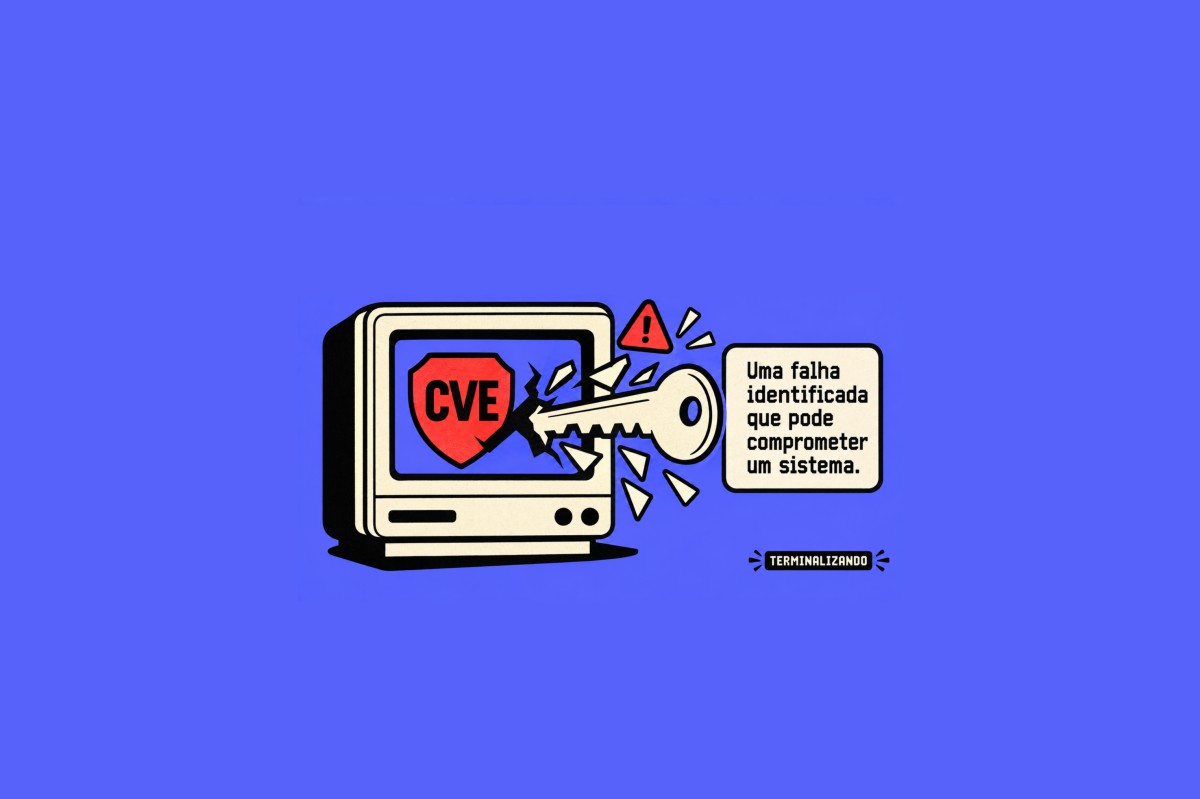
Praticamente toda semana surge uma nova CVE anunciada com urgência em manchetes de segurança, acompanhada de uma pontuação alta e da recomendação genérica de atualizar imediatamente. Para uma equipe que lida com centenas de sistemas, entrar em pânico a cada uma dessas manchetes é insustentável, e também não é particularmente eficaz. Entender o que uma CVE realmente comunica, e como transformar esse dado em uma decisão de priorização fundamentada, é uma habilidade central de qualquer processo maduro de gestão de vulnerabilidades.
O que uma CVE realmente é
CVE significa Common Vulnerabilities and Exposures, um sistema de identificação padronizado que cataloga vulnerabilidades de segurança conhecidas publicamente. Cada identificador, no formato CVE seguido do ano e de um número sequencial, referencia uma vulnerabilidade específica, incluindo:
- O produto e as versões afetadas.
- Uma descrição técnica da natureza do problema.
- Referências externas, como avisos do fornecedor, análises técnicas e, em alguns casos, provas de conceito já publicadas.
É importante entender que a existência de uma CVE, isoladamente, não responde automaticamente à pergunta mais importante: o quão urgente aquele problema é para o seu ambiente específico. Ela apenas formaliza que uma vulnerabilidade foi identificada, documentada e tornada pública, nada mais.
O papel, e os limites, do CVSS
O CVSS, Common Vulnerability Scoring System, costuma acompanhar cada CVE, atribuindo uma pontuação numérica que tenta capturar características técnicas da vulnerabilidade, como a complexidade necessária para exploração, o tipo de acesso exigido pelo atacante e o impacto potencial em confidencialidade, integridade e disponibilidade.
Embora útil como referência comparativa entre vulnerabilidades diferentes, o CVSS tem limitações importantes que qualquer analista deveria ter em mente:
- A pontuação avalia características técnicas teóricas, mas não sabe se aquele produto específico está realmente exposto ou acessível no seu ambiente.
- Ela não sabe se existe exploração ativa acontecendo no mundo real para aquela vulnerabilidade específica.
- Ela não conhece o valor ou a criticidade do ativo específico afetado dentro da sua organização, porque, convenhamos, ela nunca visitou seu data center.
Uma vulnerabilidade com pontuação crítica em um sistema completamente isolado, sem qualquer conectividade externa, pode representar um risco real menor do que uma vulnerabilidade de pontuação moderada em um serviço exposto diretamente à internet e amplamente utilizado.
Um framework de priorização baseado em quatro perguntas
Em vez de reagir automaticamente à pontuação CVSS, um processo mais maduro de priorização passa por responder, para cada CVE relevante, quatro perguntas fundamentais:
1. Estamos realmente afetados?
Confirme se o produto, a versão específica e a configuração usada correspondem exatamente ao que está descrito na vulnerabilidade. Muitas CVEs afetam apenas versões específicas, módulos opcionais ou configurações não padrão, e assumir que só de usar aquele produto já significa estar vulnerável, sem checar os detalhes, pode gerar tanto falsos positivos quanto falsos negativos.
2. O sistema afetado está exposto?
Avalie se o serviço vulnerável é acessível pela internet pública, por parceiros externos, por uma VPN corporativa, ou apenas por uma rede interna estritamente controlada. O nível de exposição altera drasticamente a urgência real da correção.
3. Existe exploração ativa ou prova de conceito pública?
Vulnerabilidades com exploração confirmada em ambiente real, ou com código de exploração já disponível publicamente, exigem tratamento muito mais urgente do que vulnerabilidades puramente teóricas, ainda que ambas compartilhem a mesma pontuação CVSS no papel.
4. Qual é o impacto real caso a exploração ocorra?
Considere o que está em jogo: dados sensíveis armazenados no sistema, disponibilidade de um serviço crítico para o negócio, possibilidade de movimentação lateral para outros sistemas, ou elevação de privilégios dentro do ambiente. O impacto real depende do contexto específico daquele ativo dentro da sua infraestrutura, não de uma tabela genérica na internet.
Combinando os fatores em uma matriz de decisão
Cruzar exposição, evidência de exploração e impacto potencial permite construir uma matriz de priorização muito mais realista do que simplesmente ordenar vulnerabilidades por pontuação CVSS:
- Exposto, com exploração ativa e alto impacto: ação imediata, incluindo aplicação de correção, mitigação temporária, isolamento do serviço ou desativação do recurso vulnerável até que uma correção definitiva seja aplicada.
- Exposto, sem exploração conhecida, mas com alto impacto potencial: priorização alta, com correção programada dentro de uma janela curta.
- Não exposto, com impacto potencial moderado: pode ser tratado dentro do ciclo regular de manutenção, desde que a decisão seja documentada e revisada periodicamente.
- Não exposto e baixo impacto: registrado no inventário de dívida técnica de segurança, tratado conforme a capacidade disponível da equipe, e não simplesmente esquecido.
Antes de corrigir: planeje a mudança
Aplicar uma correção de segurança, especialmente em infraestrutura crítica, não deveria ser feito às pressas sem qualquer planejamento, mesmo com a manchete gritando urgência. Antes de aplicar qualquer atualização:
- Garanta que existe um backup válido e recente do sistema afetado.
- Teste a atualização em um ambiente de homologação sempre que possível, especialmente para sistemas com alto impacto em caso de indisponibilidade.
- Documente exatamente qual versão estava instalada, qual correção foi aplicada e qual evidência confirma que a vulnerabilidade foi efetivamente eliminada.
- Tenha um plano de reversão claro, caso a atualização introduza algum problema inesperado de compatibilidade.
Quando a correção definitiva não pode ser aplicada imediatamente, por qualquer motivo operacional, é importante documentar controles compensatórios adotados temporariamente: regras de firewall restringindo acesso, desativação do recurso ou funcionalidade específica vulnerável, segmentação adicional de rede, ou monitoramento reforçado daquele sistema até que a correção definitiva seja possível.
Construindo uma rotina sustentável de gestão de vulnerabilidades
- Mantenha um inventário atualizado de todos os ativos, versões de software instaladas e responsáveis por cada sistema, já que sem esse inventário a gestão de vulnerabilidades se torna uma busca manual e incompleta, cheia de suposições.
- Acompanhe boletins de segurança dos fornecedores usados na sua infraestrutura, além de bases centralizadas de vulnerabilidades e alertas emitidos por autoridades de segurança nacionais e internacionais.
- Estabeleça prazos internos claros de correção conforme a classificação de risco definida pela matriz de priorização, e monitore o cumprimento desses prazos, porque prazo sem acompanhamento é apenas uma sugestão educada.
- Revise periodicamente vulnerabilidades classificadas como baixa prioridade, já que mudanças no ambiente, como uma nova exposição à internet, podem alterar completamente a urgência de uma correção antes tratada como não crítica.
Perguntas frequentes
Toda CVE com pontuação crítica precisa ser corrigida no mesmo dia?
Não necessariamente. A pontuação é apenas um dos fatores. Exposição real, evidência de exploração ativa e impacto no contexto específico do ambiente devem sempre ser avaliados antes de definir a urgência real da correção.
É seguro ignorar completamente vulnerabilidades classificadas como baixo risco?
Não. Vulnerabilidades de baixo risco isoladas podem, combinadas entre si ou combinadas com uma mudança futura no ambiente, resultar em um vetor de ataque relevante. O correto é registrá-las e revisá-las periodicamente, não simplesmente descartá-las e seguir a vida.
Onde acompanhar vulnerabilidades relevantes para a infraestrutura utilizada?
Além das bases centralizadas de vulnerabilidades, acompanhe diretamente os canais oficiais de segurança dos fornecedores e distribuições utilizadas, já que eles costumam divulgar avisos específicos com contexto e recomendações antes mesmo de uma CVE completa ser publicada.
Conclusão
Gestão de vulnerabilidades madura não significa reagir a cada manchete de segurança, e também não significa ignorar alertas por excesso de ceticismo. Significa construir um processo consistente de avaliação, priorização baseada em contexto real e correção planejada, apoiado por um inventário confiável de ativos e por prazos internos que a equipe efetivamente consegue cumprir, sem depender de sorte ou de café extra.
Regra de ouro: priorize vulnerabilidades pelo risco real no seu ambiente específico, combinando exposição, evidência de exploração e impacto, e nunca apenas pelo número exibido em uma escala genérica.
Qual é a Sua Reação?
 Curtir
0
 Não Curtir
0
 Amei
0
 Divertido
0
 Uau
0
 Triste
0
 Bravo
0

Oi, eu sou o Misael Reis Analista de TI que trocou o "você já tentou reiniciar?" por respostas um pouco mais sofisticadas (mas nem sempre). Aqui você vai encontrar tudo que aprendo (e às vezes sofro) no dia a dia como sysadmin: Linux, redes, hardening, automações e aquela dose diária de "funciona, mas eu não sei por quê". Sem enrolação, sem PowerPoint corporativo — só terminal, prompt e curiosidade nerd de sobrevivência. Se você também acredita que sudo resolve 90% dos problemas (e o outro 10% é firewall), já é da família. 🐧
Comentários (0)