DNS explicado: o que acontece depois que você digita uma URL
Entenda a jornada completa de uma consulta DNS, do navegador ao servidor autoritativo, os principais tipos de registro, questões de segurança e como diagnosticar problemas na prática, sem nenhum mistério.
Todos os dias, sem perceber, você faz centenas de consultas DNS. Abrir um site, checar um e-mail, atualizar um aplicativo, digitar qualquer endereço no navegador: em milissegundos, nos bastidores, um pequeno exército de servidores conversa entre si só para descobrir onde exatamente aquele nome mora na internet. E, como toda infraestrutura que funciona bem demais, o DNS costuma ser lembrado apenas no dia em que resolve não funcionar, geralmente às 17h de uma sexta-feira.
Para quem administra servidores e redes, entender esse processo em profundidade não é curiosidade de quem gosta de ler RFC no fim de semana. É a diferença entre resolver um incidente em cinco minutos ou passar a tarde inteira culpando a aplicação, o banco de dados e o azar, quando o problema mora silenciosamente na camada de nomes.
Por que o DNS existe (e por que ninguém quer voltar ao jeito antigo)
Antes da criação do Domain Name System, no início da ARPANET, a tradução entre nomes e endereços era feita por um único arquivo de texto, o simpático HOSTS.TXT, mantido centralmente e distribuído periodicamente para todas as máquinas da rede. Funcionou bem enquanto a rede era pequena. O problema é que cada máquina nova exigia atualização manual daquele arquivo em todos os hosts existentes, o que é uma receita perfeita para o caos assim que a internet parou de ser um projeto de universidade e passou a ser, bem, a internet.
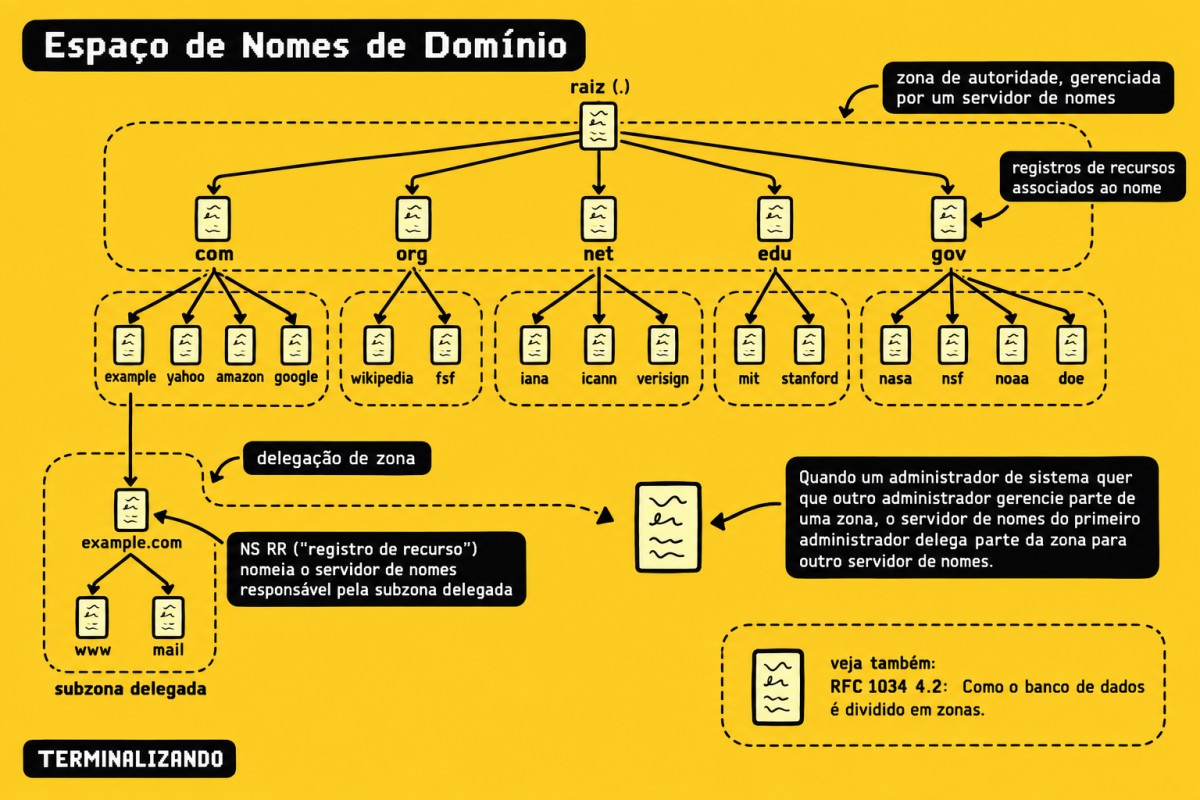
O DNS, especificado no início da década de 1980, resolveu isso criando um sistema hierárquico e distribuído. Em vez de um arquivo central que alguém precisa copiar manualmente para o mundo todo, a responsabilidade por cada pedaço do espaço de nomes é delegada a organizações diferentes, cada uma cuidando dos seus próprios servidores autoritativos. É esse desenho descentralizado que permite a internet crescer sem que exista, em algum porão, uma pessoa digitando à mão a lista de todos os domínios do planeta.
Anatomia de um nome de domínio
Um endereço como blog.terminalizando.com.br não é uma sequência aleatória de palavras bonitas. Ele é composto por rótulos hierárquicos, lidos da direita para a esquerda:
- Raiz: representada implicitamente por um ponto final, é o topo de toda a hierarquia, ainda que ninguém a digite.
- TLD (Top Level Domain): no exemplo,
br, o domínio de topo correspondente ao Brasil. - SLD (Second Level Domain):
com.br, já que o Brasil usa uma estrutura de domínio de segundo nível. - Domínio registrado:
terminalizando.com.br, a parte que você efetivamente registra e paga todo ano. - Subdomínio:
blog, criado e gerenciado livremente pelo proprietário do domínio, sem precisar pedir permissão a ninguém.
Cada nível dessa hierarquia pode pertencer a organizações diferentes. O registro do TLD br é responsabilidade do Registro.br, enquanto a zona terminalizando.com.br é administrada por quem detém o domínio, normalmente através do provedor de hospedagem ou de um serviço de DNS dedicado.
O caminho completo de uma consulta
Quando alguém digita um endereço, acontece uma sequência bem definida de eventos até a página começar a carregar, e não, não é mágica, apesar de parecer:
- O sistema operacional verifica primeiro seu próprio cache local de DNS, geralmente mantido por um resolvedor stub embutido.
- Se não houver entrada válida em cache, a consulta segue para o resolvedor recursivo configurado, seja ele do provedor de internet, de uma VPN corporativa ou de um serviço público como 1.1.1.1 ou 8.8.8.8.
- O resolvedor recursivo checa seu próprio cache. Se também não tiver a resposta, começa a resolução iterativa, partindo dos servidores raiz.
- Os servidores raiz não sabem o endereço final, mas sabem exatamente quem é responsável pelo TLD solicitado, e apontam para os servidores de
.br, no nosso exemplo. - O resolvedor então consulta os servidores do TLD, que indicam quais servidores são autoritativos para a zona
terminalizando.com.br. - Por fim, o resolvedor pergunta diretamente ao servidor autoritativo da zona, que devolve o registro solicitado, normalmente um A ou AAAA com o endereço IP correspondente.
- A resposta volta ao cliente e é guardada em cache, tanto no resolvedor recursivo quanto, possivelmente, no próprio sistema do usuário, respeitando o TTL definido pelo administrador da zona.
Descrito passo a passo assim, parece uma jornada digna de um roteiro de viagem. Na prática, tudo isso costuma acontecer em poucos milissegundos, principalmente quando algum trecho já está em cache em algum ponto do caminho.
Observando a resolução na prática
É possível ver esse processo acontecer com a opção de trace do utilitário dig:
dig +trace terminalizando.com.brEsse comando força o resolvedor local a percorrer manualmente toda a hierarquia, dos servidores raiz até o TLD e, finalmente, o servidor autoritativo, mostrando cada etapa da delegação. É uma ferramenta ótima para descobrir se a zona está mal configurada ou se alguém, em algum lugar, delegou algo errado meses atrás e nunca mais tocou naquilo.
Recursivo, autoritativo e a confusão clássica
Um dos erros conceituais mais comuns entre quem está começando é tratar resolvedor recursivo e servidor autoritativo como sinônimos. Eles cumprem papéis bem diferentes:
- O resolvedor recursivo não é dono de nenhuma informação; ele busca, agrega e guarda em cache respostas de terceiros para acelerar as próximas consultas.
- O servidor autoritativo é a fonte da verdade para uma zona específica. Se você mudar um registro DNS, é ali, e só ali, que a alteração precisa ser aplicada.
Confundir os dois é um jeito garantido de perder tempo tentando corrigir um problema de propagação editando o resolvedor de um usuário qualquer, quando o problema real está na configuração da zona autoritativa ou simplesmente no TTL antigo, que ainda não expirou.
Os registros DNS que todo administrador deveria conhecer de cabeça
Além dos famosos registros A e AAAA, uma zona DNS bem configurada normalmente carrega outros tipos, cada um com uma função específica:
- NS (Name Server): indica quais servidores são autoritativos para a zona.
- SOA (Start of Authority): guarda metadados administrativos da zona, como servidor primário, e-mail do responsável, número de série e temporizadores de atualização.
- CNAME: cria um alias apontando para outro nome, útil para direcionar subdomínios sem duplicar configuração de IP.
- MX (Mail Exchange): define os servidores responsáveis por receber e-mail do domínio, com prioridades associadas.
- TXT: registro genérico de texto, usado para validar propriedade de domínio e publicar políticas como SPF e DKIM.
- PTR: usado na resolução reversa, traduzindo um IP de volta para um nome, algo importante para a reputação de servidores de e-mail.
- SRV: aponta serviços específicos em portas determinadas, usado por protocolos como SIP e por diretórios corporativos.
- CAA (Certification Authority Authorization): restringe quais autoridades certificadoras podem emitir certificados TLS para o domínio, uma camada extra de controle que poucos configuram e todos deveriam.
TTL: o equilíbrio entre agilidade e paciência
O TTL, ou Time To Live, define por quanto tempo uma resposta pode ficar válida em cache antes de exigir uma nova consulta. Na prática, é uma decisão de engenharia com consequências bem reais:
- Um TTL alto, de horas ou até dias, reduz bastante o volume de consultas ao servidor autoritativo e melhora a latência percebida pelo usuário, já que a resposta fica disponível em cache por mais tempo.
- Um TTL baixo, de poucos minutos, é essencial em migrações de infraestrutura, mudanças de provedor ou cenários de failover automatizado, onde propagar uma alteração rapidamente vale mais do que economizar consultas.
Uma prática comum entre equipes que já se queimaram antes é reduzir o TTL de um registro alguns dias antes de uma migração planejada, esperar essa mudança de TTL se propagar, e só então trocar o endereço de fato, garantindo que os usuários passem a apontar para a nova infraestrutura rapidamente após a virada.
Privacidade e integridade: DNSSEC, DoH e DoT
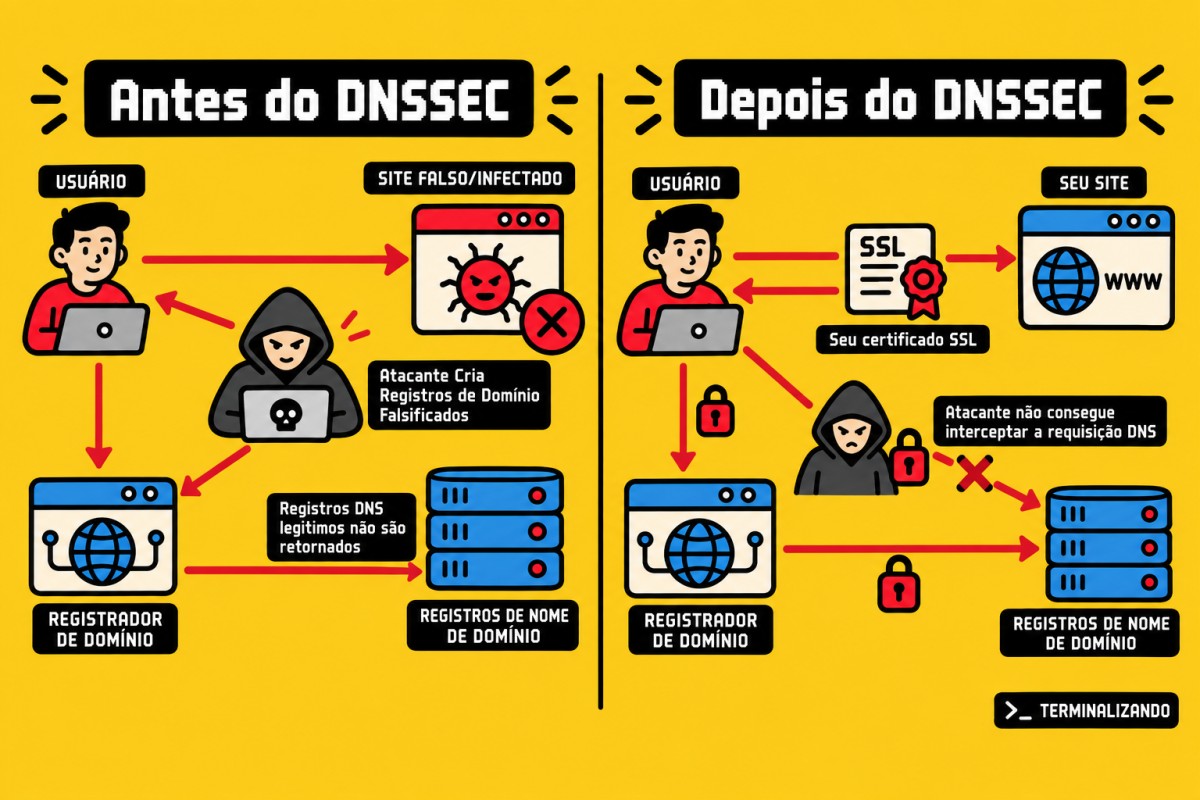
O DNS tradicional trafega em texto claro e não tem, por padrão, nenhum mecanismo de verificação de autenticidade. Isso o torna vulnerável a ataques de envenenamento de cache, nos quais um atacante injeta respostas falsas em um resolvedor, redirecionando usuários para servidores maliciosos sem que nada pareça estranho no navegador.
O DNSSEC nasceu justamente para reduzir esse risco, adicionando assinaturas criptográficas às respostas DNS, permitindo que o resolvedor confirme que a resposta recebida realmente veio do servidor autoritativo legítimo e não foi alterada no caminho.
Já o DNS over HTTPS (DoH) e o DNS over TLS (DoT) resolvem um problema diferente: a privacidade da própria consulta. Como o DNS tradicional não é criptografado, qualquer ponto intermediário da rede, incluindo o provedor de internet, pode observar quais domínios um usuário está consultando. Encapsulando as consultas dentro de conexões criptografadas, DoH e DoT impedem essa observação por terceiros, embora também criem um dilema interessante para equipes de segurança que dependem de visibilidade de tráfego DNS para detectar ameaças na rede corporativa.
Diagnóstico prático de problemas de DNS
Quando um serviço parece fora do ar, mas o problema real está na resolução de nomes, alguns comandos ajudam a isolar rapidamente a causa antes de acordar o time inteiro:
# Verifica a resposta usando o resolvedor padrão do sistema
dig terminalizando.com.br

# Consulta diretamente um resolvedor público, ignorando cache local
dig @1.1.1.1 terminalizando.com.br

# Verifica o servidor autoritativo diretamente
dig @ns1.terminalizando.com.br terminalizando.com.br

# Verifica registros específicos
dig terminalizando.com.br MX
dig terminalizando.com.br TXT
Se a resposta do resolvedor público diverge da resposta do servidor autoritativo, é bem provável que exista cache desatualizado em algum ponto da cadeia, e a solução costuma ser apenas esperar o TTL anterior expirar. Se as respostas coincidem e o serviço ainda não responde, o problema provavelmente está em outra camada, como roteamento, firewall ou na própria aplicação, e o DNS pode finalmente ser dispensado da lista de suspeitos.
DNS como superfície de ataque
Além do envenenamento de cache já mencionado, o DNS também pode ser explorado de outras formas que merecem atenção de qualquer equipe de infraestrutura:
- Amplificação DNS: atacantes forjam o endereço de origem de consultas para que respostas grandes sejam direcionadas a uma vítima, uma das técnicas mais comuns em ataques de negação de serviço distribuído.
- Tunelamento DNS: dados são codificados dentro de consultas e respostas DNS aparentemente legítimas, permitindo exfiltração de informações ou comunicação de comando e controle mesmo em redes com firewalls restritivos, já que raramente alguém bloqueia DNS por completo.
- Sequestro de domínio: falhas de segurança na conta do registrador ou provedor de DNS podem permitir que um atacante altere registros autoritativos, redirecionando todo o tráfego de um domínio sem qualquer sinal visível para o usuário final.
Boas práticas para quem administra zonas DNS
- Utilize múltiplos servidores autoritativos, idealmente em provedores ou localizações diferentes, reduzindo o risco de indisponibilidade total.
- Monitore ativamente a expiração do domínio e do certificado associado, porque um simples esquecimento administrativo já derrubou serviço mais importante do que gostaríamos de admitir.
- Revise periodicamente os registros SPF, DKIM e DMARC, especialmente após qualquer mudança de provedor de e-mail, para evitar problemas de entrega e abuso do domínio por spammers.
- Documente todos os registros existentes e o motivo de cada um, evitando o acúmulo de configurações órfãs que ninguém mais sabe explicar, mas todos têm medo de apagar.
- Considere habilitar DNSSEC em domínios críticos, avaliando o impacto operacional antes de adotar.
Perguntas frequentes
Por que uma alteração de DNS não aparece imediatamente para todo mundo?
Porque diferentes resolvedores ao redor do mundo mantêm cópias em cache da resposta anterior, respeitando o TTL definido antes da mudança. Até esse cache expirar em cada ponto da rede, alguns usuários continuarão vendo a resposta antiga, o que explica boa parte das reclamações de "aqui já funciona, mas no meu colega não".
Reduzir o TTL para zero acelera a propagação?
Um TTL muito baixo reduz o tempo de cache, mas não elimina a variação entre resolvedores, e ainda gera mais consultas ao servidor autoritativo. O ideal é planejar a redução do TTL com antecedência, antes de qualquer mudança crítica, e não em pânico durante o incidente.
É seguro usar resolvedores DNS públicos em ambiente corporativo?
Depende do modelo de segurança da organização. Resolvedores públicos podem trazer bom desempenho e recursos de filtragem, mas retiram a visibilidade que a equipe de segurança teria operando seu próprio resolvedor interno, o que pode dificultar a detecção de tráfego malicioso.
Conclusão
O DNS costuma ser tratado como aquele detalhe invisível da infraestrutura, algo que simplesmente funciona até o dia em que decide não funcionar mais. Entender sua arquitetura, seus registros e suas implicações de segurança transforma um administrador de alguém que reinicia serviços esperando um milagre em alguém capaz de apontar, com precisão e sem drama, exatamente onde a falha está.
Regra de ouro: trate o DNS como infraestrutura crítica. Monitore disponibilidade, expiração de domínio, integridade de zona e mudanças de registros com o mesmo rigor que você aplicaria a qualquer outro componente essencial do ambiente.
Qual é a Sua Reação?
 Curtir
0
 Não Curtir
0
 Amei
0
 Divertido
0
 Uau
0
 Triste
0
 Bravo
0

Oi, eu sou o Misael Reis Analista de TI que trocou o "você já tentou reiniciar?" por respostas um pouco mais sofisticadas (mas nem sempre). Aqui você vai encontrar tudo que aprendo (e às vezes sofro) no dia a dia como sysadmin: Linux, redes, hardening, automações e aquela dose diária de "funciona, mas eu não sei por quê". Sem enrolação, sem PowerPoint corporativo — só terminal, prompt e curiosidade nerd de sobrevivência. Se você também acredita que sudo resolve 90% dos problemas (e o outro 10% é firewall), já é da família. 🐧
Comentários (0)