VLAN na prática: como segmentar redes sem complicar o ambiente
Um guia aprofundado e com bom humor sobre VLANs: o problema que elas resolvem, portas access e trunk, planejamento de topologia, ambientes virtualizados e os erros mais comuns na implantação.
Em qualquer ambiente com mais do que um punhado de dispositivos conectados, chega o momento em que simplesmente ligar tudo na mesma rede física deixa de ser uma boa ideia. Broadcast em excesso, falta de isolamento entre setores, dificuldade de aplicar políticas de segurança específicas e a impossibilidade de crescer sem multiplicar cabos e switches são sinais claros de que está na hora de conhecer as VLANs, antes que a rede vire um problema de todos.
O problema que a VLAN resolve
Antes da solução, vale entender o problema. Em uma rede local tradicional, todos os dispositivos ligados ao mesmo conjunto de switches compartilham o mesmo domínio de broadcast. Isso significa que mensagens de broadcast, como requisições ARP e certos anúncios de descoberta, chegam a todo mundo naquele segmento, mesmo para quem não tem absolutamente nada a ver com aquilo.
Em redes pequenas, isso quase não se nota. Mas conforme o número de dispositivos aumenta, o volume de tráfego de broadcast cresce junto, consumindo processamento e banda de todo equipamento conectado, inclusive daqueles que só queriam imprimir um relatório em paz.
Além do impacto de desempenho, existe um problema ainda mais relevante: segurança. Em uma rede plana, um dispositivo comprometido tem, em tese, visibilidade e alcance sobre todos os outros equipamentos do mesmo segmento, o que facilita bastante a movimentação lateral em caso de incidente.
O que exatamente é uma VLAN
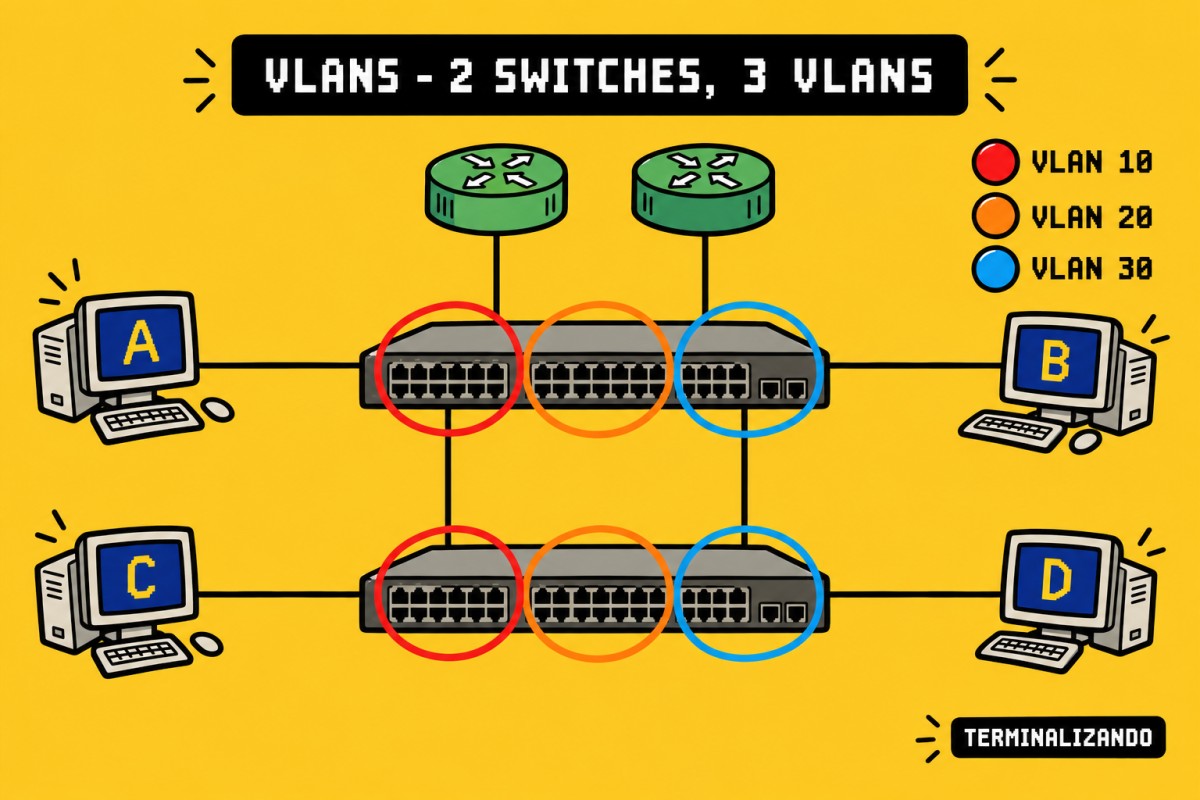
Uma VLAN, ou Virtual Local Area Network, é uma forma de segmentar logicamente uma rede física em múltiplos domínios de broadcast independentes, sem precisar de switches ou cabeamento dedicado para cada segmento. Na prática, um único switch gerenciável pode hospedar dezenas de VLANs diferentes, cada uma se comportando, do ponto de vista lógico, como se fosse uma rede completamente separada, apesar de todo mundo compartilhar o mesmo hardware.
Cada VLAN é identificada por um número, o VLAN ID, que varia normalmente entre 1 e 4094, seguindo o padrão IEEE 802.1Q. Esse identificador marca quadros Ethernet quando eles precisam trafegar entre switches diferentes, permitindo que o equipamento de destino saiba a qual VLAN aquele tráfego pertence.
Portas access e portas trunk
Para configurar VLANs corretamente, é essencial entender a diferença entre os dois tipos principais de porta em um switch gerenciável:
- Porta access: conecta um dispositivo final, como um computador, impressora ou câmera, e pertence a uma única VLAN. O dispositivo conectado não precisa saber nada sobre VLANs; ele apenas envia e recebe tráfego normal, e o switch cuida de associar aquele tráfego à VLAN configurada na porta.
- Porta trunk: transporta tráfego de múltiplas VLANs ao mesmo tempo, sendo usada entre switches, entre switch e roteador, ou entre switch e hypervisor de virtualização. Nesse tipo de porta, os quadros são marcados com uma tag 802.1Q indicando a qual VLAN cada quadro pertence, permitindo que o equipamento receptor separe corretamente o tráfego de cada segmento.
Planejando uma topologia com VLANs
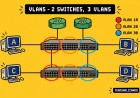
Um desenho comum em pequenas e médias infraestruturas costuma separar a rede em blocos funcionais, por exemplo:
VLAN 10  Usuários e estações de trabalho
VLAN 20  Servidores internos
VLAN 30  Rede de visitantes
VLAN 40  Dispositivos de IoT e automação
VLAN 99  Gerenciamento de switches e equipamentos de rede
Cada VLAN normalmente corresponde a uma sub-rede IP própria, com seu gateway. A comunicação entre VLANs diferentes exige roteamento, feito por um roteador dedicado ou por um switch de camada 3 com capacidade de inter-VLAN routing.
Por que separar a VLAN de gerenciamento
Um erro recorrente em ambientes menores é deixar a interface de gerenciamento de switches, access points e outros equipamentos de rede na mesma VLAN dos usuários comuns. Isso expõe painéis administrativos, protocolos de gerenciamento e credenciais de infraestrutura a qualquer dispositivo conectado na rede de usuários, incluindo eventuais estações comprometidas, e ninguém quer descobrir isso durante um incidente. A prática recomendada é isolar completamente o tráfego de gerenciamento em uma VLAN própria, acessível apenas por administradores através de uma rede restrita ou VPN.
VLAN não é, por si só, segurança
Um mal-entendido comum é acreditar que criar VLANs já resulta automaticamente em uma rede segura. Na realidade, a VLAN apenas separa domínios de broadcast e organiza o tráfego logicamente. A segurança de verdade aparece quando o roteamento entre VLANs vem acompanhado de regras explícitas de controle de acesso.
Se o roteador permite tráfego irrestrito entre todas as VLANs configuradas, o ganho de segurança é mínimo, mesmo que a organização da rede tenha melhorado consideravelmente. O ideal é definir, para cada par de VLANs, exatamente quais protocolos e portas são permitidos, seguindo o princípio de menor privilégio: nada liberado por padrão, e cada exceção precisa de uma boa justificativa, não apenas de alguém apressado querendo "só testar uma coisa rapidinho".
Um exemplo prático: a VLAN de visitantes normalmente não deveria ter nenhuma rota de acesso à VLAN de servidores internos. A VLAN de usuários pode precisar acessar determinados serviços na VLAN de servidores, mas raramente precisa de acesso irrestrito a toda a sub-rede.
VLANs em ambientes virtualizados
Em infraestruturas com hypervisors como Proxmox, VMware ou equivalentes, as VLANs também desempenham papel importante na separação de tráfego entre máquinas virtuais hospedadas no mesmo servidor físico. Nesses cenários, a interface física do servidor normalmente é configurada como porta trunk, transportando múltiplas VLANs, enquanto cada máquina virtual é associada a uma VLAN específica através da configuração da sua interface de rede virtual.
Esse modelo permite que um único servidor físico hospede, por exemplo, uma máquina virtual de banco de dados na VLAN de servidores e uma máquina virtual de teste na VLAN de desenvolvimento, mantendo isolamento lógico completo entre elas, mesmo compartilhando o mesmo hardware por debaixo do capô.
Erros comuns na configuração de VLANs
- Permitir que uma porta trunk transporte VLANs que não são realmente necessárias naquele enlace, aumentando a exposição sem qualquer benefício real.
- Deixar equipamentos críticos na VLAN padrão, geralmente a VLAN 1, que costuma ter configurações menos restritivas por ser a configuração de fábrica de muitos equipamentos.
- Esquecer de isolar a VLAN de gerenciamento, deixando interfaces administrativas acessíveis a partir da rede de usuários comuns.
- Não documentar o propósito, a sub-rede e o gateway de cada VLAN, criando um ambiente onde ninguém sabe explicar por que aquela VLAN existe ou o que depende dela, geralmente descoberto na hora errada.
- Configurar portas access como trunk por padrão, aumentando o risco de um dispositivo final conseguir alcançar VLANs que não deveria.
Checklist para implantar ou revisar uma topologia de VLANs
- Liste todos os grupos funcionais que precisam de isolamento: usuários, servidores, visitantes, dispositivos IoT, gerenciamento e qualquer outro específico do seu ambiente.
- Defina o VLAN ID, a sub-rede IP e o gateway de cada grupo, documentando tudo em um local acessível à equipe, não apenas na memória de quem configurou.
- Configure as portas access dos dispositivos finais na VLAN correta, evitando usar a VLAN padrão para qualquer equipamento relevante.
- Configure os trunks entre switches, hypervisors e roteadores, restringindo cada trunk apenas às VLANs que realmente precisam trafegar por aquele enlace.
- Implemente regras de roteamento e firewall entre VLANs seguindo o princípio de menor privilégio, liberando apenas o que for estritamente necessário.
- Teste a conectividade e o isolamento a partir de um dispositivo cliente em cada VLAN, confirmando que o acesso está exatamente como planejado.
- Documente a topologia final, incluindo um diagrama visual da rede e as regras de comunicação entre segmentos.
Perguntas frequentes
É possível ter VLANs sem um switch gerenciável?
Não. Switches não gerenciáveis não têm suporte a marcação 802.1Q nem à configuração de portas access e trunk, tratando toda a rede como um único domínio de broadcast. Implementar VLANs exige, no mínimo, um switch com suporte a Layer 2 gerenciável.
Quantas VLANs uma rede pequena realmente precisa?
Não existe um número fixo, mas a maioria dos ambientes pequenos e médios já ganha bastante com poucas VLANs bem definidas, como usuários, servidores, visitantes e gerenciamento. Criar dezenas de VLANs sem necessidade clara tende a aumentar a complexidade operacional sem benefício proporcional, além de deixar diagramas ilegíveis.
VLAN substitui a necessidade de firewall interno?
Não. VLAN organiza e separa o tráfego, mas o controle efetivo de quem pode falar com quem depende de regras de firewall ou ACLs aplicadas no roteamento entre VLANs.
Conclusão
VLANs são uma das ferramentas mais eficientes e acessíveis para organizar e proteger uma rede local, mas seu valor real só aparece quando vêm acompanhadas de um planejamento cuidadoso de roteamento e controle de acesso entre segmentos. Tratar a segmentação como um projeto contínuo, revisado periodicamente, é o que separa uma rede genuinamente segmentada de uma rede apenas bonita no diagrama.
Regra de ouro: VLAN separa domínios de broadcast; segurança de verdade nasce quando o roteamento entre esses domínios é explicitamente controlado, documentado e revisado periodicamente.
Qual é a Sua Reação?
 Curtir
0
 Não Curtir
0
 Amei
0
 Divertido
0
 Uau
0
 Triste
0
 Bravo
0

Oi, eu sou o Misael Reis Analista de TI que trocou o "você já tentou reiniciar?" por respostas um pouco mais sofisticadas (mas nem sempre). Aqui você vai encontrar tudo que aprendo (e às vezes sofro) no dia a dia como sysadmin: Linux, redes, hardening, automações e aquela dose diária de "funciona, mas eu não sei por quê". Sem enrolação, sem PowerPoint corporativo — só terminal, prompt e curiosidade nerd de sobrevivência. Se você também acredita que sudo resolve 90% dos problemas (e o outro 10% é firewall), já é da família. 🐧
Comentários (0)