Senhas fracas: '123456' ainda reina soberano em 2026
Depois de décadas de alertas, a senha mais usada do mundo continua sendo uma vergonha coletiva.
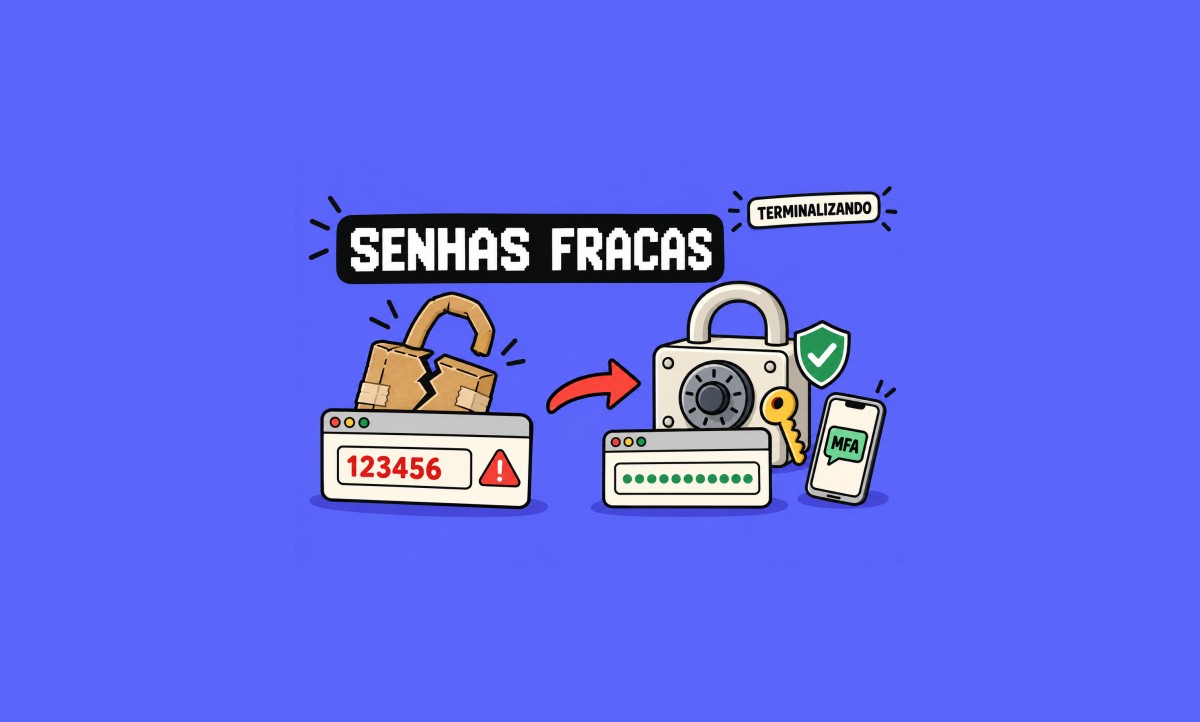
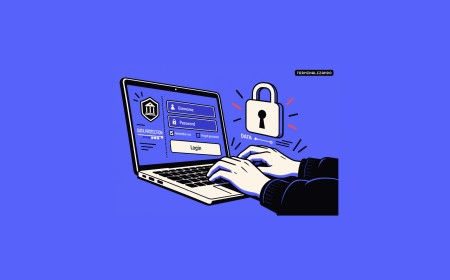
Todo ano, algum relatório de segurança divulga a lista das senhas mais utilizadas no mundo. E todo ano lá está ela, firme e forte no topo do ranking da vergonha digital: 123456.
É quase uma tradição. Enquanto especialistas em segurança passam o ano inteiro desenvolvendo novas formas de proteger nossas contas, milhões de pessoas continuam apostando na mesma sequência de números que qualquer pessoa tentaria primeiro.
E não é por falta de aviso. O problema é que, para muita gente, criar uma senha segura parece exigir mais esforço do que simplesmente digitar meia dúzia de números e seguir a vida.
Mas por que isso continua acontecendo? E, principalmente, como podemos melhorar nossa segurança sem precisar transformar a vida em uma competição de memorização de caracteres aleatórios?
Vamos conversar sobre isso.
O problema não é só a senha fraca, é usar a mesma em tudo
Uma senha simples já representa um risco considerável. Mas existe um comportamento ainda mais perigoso: reutilizar a mesma senha em vários serviços diferentes.
Imagine que você utiliza a mesma combinação para acessar uma loja virtual, seu e-mail pessoal, uma rede social e até algum sistema corporativo.
Agora imagine que aquela loja virtual, que você acessou uma única vez há três anos, sofra um vazamento de dados.
Pronto. Um problema aparentemente pequeno pode abrir caminho para tentativas de acesso em serviços muito mais importantes.
Esse tipo de ataque é conhecido como credential stuffing. Nele, criminosos utilizam combinações de e-mails e senhas obtidas em vazamentos para tentar acessar outras plataformas.
E o pior é que boa parte dessas tentativas pode ser automatizada.
Ou seja, o atacante não precisa conhecer você, descobrir sua rotina ou passar horas tentando adivinhar sua senha. Basta testar credenciais vazadas em diferentes serviços e torcer para encontrar alguém que tenha reutilizado a mesma combinação.
É por isso que uma senha única para cada serviço é tão importante quanto escolher uma senha forte.
Mas por que as pessoas continuam escolhendo senhas tão ruins?
A resposta é mais humana do que tecnológica.
Hoje, uma pessoa comum pode ter dezenas ou até centenas de contas cadastradas em diferentes plataformas. Temos senhas para bancos, redes sociais, serviços de streaming, lojas, aplicativos de trabalho, sistemas corporativos e por aí vai.
Agora tente imaginar a seguinte situação: criar uma senha forte, exclusiva e diferente para cada uma dessas contas e ainda memorizar todas elas.
Parece uma ótima maneira de transformar sua rotina em um teste de resistência mental.
Naturalmente, o cérebro procura atalhos. Senhas simples, combinações conhecidas e reutilização acabam sendo escolhas convenientes.
O problema é que a conveniência imediata pode custar muito caro quando uma dessas contas é comprometida.
A solução, felizmente, não é exigir que todo mundo tenha uma memória de elefante. É utilizar ferramentas que façam o trabalho pesado por nós.
Gerenciadores de senhas: seu cérebro agradece
Ferramentas como Bitwarden, 1Password e outras soluções de gerenciamento de senhas permitem criar e armazenar combinações fortes e exclusivas para cada serviço.
Em vez de memorizar dezenas de senhas, você precisa lembrar apenas de uma senha mestra forte para acessar seu cofre.
O próprio gerenciador pode gerar combinações aleatórias, preencher os campos de login e manter suas credenciais armazenadas de forma criptografada.
Na prática, isso resolve dois problemas de uma vez: elimina a necessidade de inventar senhas diferentes manualmente e reduz drasticamente a tentação de reutilizar aquela combinação que você já conhece de cor.
É uma daquelas situações em que a tecnologia finalmente trabalha a favor da preguiça humana.
E, nesse caso, isso é uma excelente notícia para a segurança.
Comprimento importa mais do que aquela senha cheia de símbolos
Durante muito tempo, fomos ensinados a criar senhas com letras maiúsculas, minúsculas, números e caracteres especiais.
Embora a variedade de caracteres tenha sua importância, o comprimento da senha também é um fator fundamental.
Uma senha curta, mesmo contendo diferentes tipos de caracteres, pode oferecer menos resistência a ataques de força bruta do que uma frase-senha suficientemente longa e imprevisível.
Por exemplo, uma sequência de várias palavras sem relação aparente entre si pode ser mais fácil de memorizar e, ao mesmo tempo, oferecer um espaço de combinações muito maior.
O importante é evitar frases óbvias, informações pessoais e padrões previsíveis.
Uma senha baseada no nome do cachorro, no aniversário da filha ou naquela sequência que você utiliza desde 2012 pode até parecer pessoal e criativa, mas não necessariamente é difícil de adivinhar.
Para contas importantes, o ideal continua sendo utilizar senhas longas, exclusivas e geradas por um gerenciador confiável.
MFA: porque uma senha sozinha não precisa carregar o mundo nas costas
Mesmo utilizando uma senha excelente, ainda existe a possibilidade de ela ser descoberta, roubada por phishing ou exposta em algum vazamento.
É justamente aí que entra a autenticação multifator, conhecida como MFA.
A ideia é simples: além da senha, o sistema exige uma segunda forma de comprovar sua identidade.
Pode ser um código temporário gerado por aplicativo autenticador, uma confirmação pelo celular ou uma chave física de segurança.
Assim, mesmo que alguém descubra sua senha, ainda precisará superar uma segunda barreira para acessar a conta.
É uma camada adicional de proteção que reduz significativamente o risco de comprometimento, especialmente contra ataques automatizados baseados em credenciais roubadas.
Sempre que disponível, habilite MFA principalmente nas contas mais importantes, como e-mail, banco, armazenamento em nuvem e sistemas corporativos.
Afinal, proteger o e-mail principal é especialmente importante, porque ele costuma ser a porta de entrada para recuperar o acesso a diversos outros serviços.
Políticas de senha corporativas: quando a segurança acaba atrapalhando
Quem trabalha com TI provavelmente já encontrou alguma política corporativa exigindo troca de senha a cada 30, 60 ou 90 dias.
A intenção é boa, mas a execução nem sempre ajuda.
Quando uma organização obriga o usuário a trocar a senha constantemente, sem considerar outros mecanismos de proteção, é comum que ele comece a criar variações previsíveis.
Aquela senha antiga ganha um número no final, depois outro, depois um símbolo. E pronto, temos uma política de segurança que acaba incentivando justamente o comportamento que deveria evitar.
Recomendações modernas de segurança, incluindo as publicadas pelo NIST, priorizam senhas longas, verificações contra listas de credenciais comprometidas e autenticação multifator, em vez de exigir alterações periódicas sem uma justificativa específica.
Isso não significa abandonar o controle de senhas. Significa adotar políticas que realmente reduzam riscos, em vez de simplesmente aumentar o número de chamados no Service Desk.
O que acontece quando o problema está no servidor?
Existe um detalhe importante nessa discussão que muitas vezes passa despercebido: nem toda falha de segurança relacionada a senhas depende do usuário.
Quando você cria uma senha, também está confiando que o serviço responsável por armazená-la utiliza práticas adequadas de proteção.
Sistemas seguros não deveriam guardar senhas em texto puro. O armazenamento deve utilizar funções de derivação de chave apropriadas para senhas, com mecanismos como salt e parâmetros de custo adequados.
Algoritmos específicos, como Argon2id, bcrypt e scrypt, são exemplos de alternativas utilizadas para esse propósito.
Quando uma empresa armazena credenciais de maneira inadequada, um vazamento pode expor milhões de usuários, independentemente da qualidade das senhas escolhidas.
É mais um motivo para evitar a reutilização.
Mesmo que você confie em determinado serviço, não tem como garantir que todos os outros sites onde utiliza a mesma senha adotem o mesmo nível de segurança.
Vazamentos de dados: descubra se suas credenciais já apareceram por aí
Vazamentos de informações infelizmente fazem parte da realidade da segurança digital.
Para ajudar nessa situação, existem serviços como o Have I Been Pwned, que permitem consultar se determinado endereço de e-mail apareceu em incidentes de exposição de dados conhecidos.
A consulta pode ajudar a identificar contas que merecem atenção e possíveis necessidades de alteração de credenciais.
Se uma senha foi exposta, ela deve ser substituída imediatamente em todos os serviços onde ainda estiver sendo utilizada.
E aqui vale reforçar: não basta trocar apenas no site que sofreu o vazamento. Se a mesma combinação foi reutilizada em outros lugares, todas essas contas também precisam ser protegidas.
Uma boa rotina de higiene digital inclui revisar periodicamente as contas mais importantes, habilitar MFA e acompanhar notificações de segurança dos serviços utilizados.
Passkeys: o futuro em que talvez a gente finalmente esqueça as senhas
Enquanto tentamos convencer as pessoas a abandonar o famoso “123456”, novas tecnologias começam a mudar a maneira como fazemos login.
As passkeys são um exemplo importante.
Elas utilizam criptografia de chave pública para autenticar o usuário, permitindo que o acesso seja realizado por meio de mecanismos como biometria, PIN ou outros métodos de desbloqueio do dispositivo.
Diferentemente das senhas tradicionais, não é necessário digitar uma combinação secreta que será enviada ao serviço durante o processo de autenticação.
Isso também ajuda a reduzir a exposição a ataques de phishing, já que a autenticação está vinculada ao serviço legítimo para o qual a credencial foi criada.
A adoção ainda depende da compatibilidade entre plataformas, dispositivos e serviços, mas representa um avanço importante na busca por autenticação mais segura e simples.
Afinal, se podemos utilizar tecnologia para não precisar decorar a senha do Wi-Fi de casa, por que não fazer o mesmo com nossas contas mais importantes?
Segurança de senhas também é uma questão de usabilidade
Existe uma reflexão interessante por trás de toda essa discussão: segurança não é apenas uma questão técnica, mas também de experiência do usuário.
Quando um sistema exige um esforço desproporcional para cumprir uma regra de segurança, ele acaba incentivando as pessoas a procurar atalhos.
E esses atalhos geralmente não são os mais seguros.
Por isso, a solução não está simplesmente em criar regras cada vez mais complicadas, exigir símbolos que ninguém lembra ou obrigar o usuário a trocar a senha toda vez que finalmente consegue decorá-la.
O caminho está em tornar o comportamento seguro também o comportamento mais simples.
Gerenciadores de senhas, autenticação multifator e passkeys são exemplos de tecnologias que ajudam justamente nisso.
Elas reduzem a dependência da memória humana e permitem que mecanismos técnicos assumam boa parte da responsabilidade pela proteção das credenciais.
Conclusão: chega de tratar “123456” como patrimônio cultural
O problema das senhas fracas não será resolvido apenas com campanhas de conscientização repetindo os mesmos avisos todos os anos.
Precisamos combinar educação, ferramentas adequadas e sistemas que facilitem escolhas seguras.
Para quem utiliza a internet no dia a dia, algumas atitudes já fazem uma diferença enorme: utilizar um gerenciador de senhas, criar combinações exclusivas para cada serviço, habilitar MFA e acompanhar possíveis vazamentos.
Para as empresas, o desafio envolve políticas bem planejadas, armazenamento seguro de credenciais, capacitação dos usuários e adoção de mecanismos modernos de autenticação.
No fim das contas, a verdadeira evolução da segurança de senhas não será fazer todo mundo decorar combinações cada vez mais absurdas.
Será chegar ao ponto em que ninguém precise competir com um gerador aleatório de caracteres para proteger a própria conta.
Até lá, provavelmente continuaremos encontrando “123456” no topo das listas anuais.
E, sinceramente, se depois de tantos anos essa senha ainda está por aí, talvez o problema nunca tenha sido a falta de complexidade dos sistemas, mas a dificuldade de fazer a segurança acompanhar a maneira como as pessoas realmente utilizam a tecnologia.
Qual é a Sua Reação?
 Curtir
0
 Não Curtir
0
 Amei
0
 Divertido
0
 Uau
0
 Triste
0
 Bravo
0

Oi, eu sou o Misael Reis Analista de TI que trocou o "você já tentou reiniciar?" por respostas um pouco mais sofisticadas (mas nem sempre). Aqui você vai encontrar tudo que aprendo (e às vezes sofro) no dia a dia como sysadmin: Linux, redes, hardening, automações e aquela dose diária de "funciona, mas eu não sei por quê". Sem enrolação, sem PowerPoint corporativo — só terminal, prompt e curiosidade nerd de sobrevivência. Se você também acredita que sudo resolve 90% dos problemas (e o outro 10% é firewall), já é da família. 🐧
Comentários (0)