Phishing: o e-mail do 'seu chefe' que definitivamente não é o seu chefe
As campanhas de phishing estão mais convincentes, mais elegantes e ainda mais perigosas.
Phishing moderno: quando até o golpe parece ter passado pelo RH
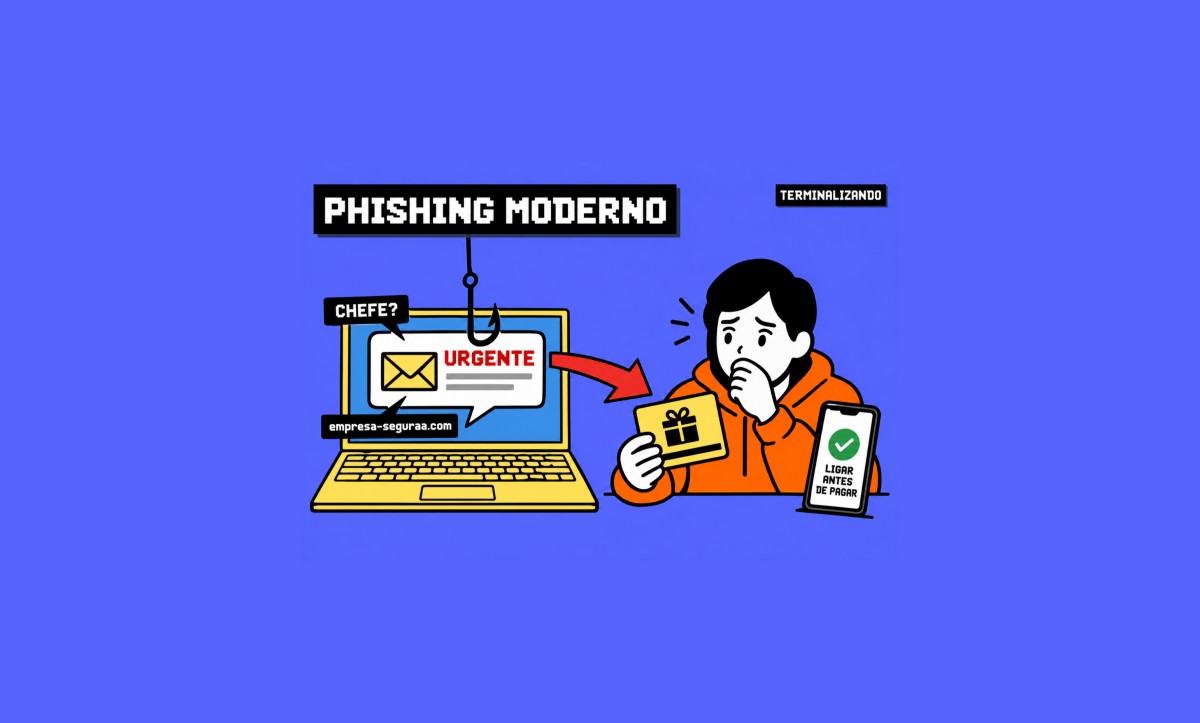
Ele chega educado, sabe seu nome, conhece seu cargo e parece estar com bastante pressa:
“Preciso que você compre alguns cartões-presente agora. Estou em reunião.”
Convenhamos, é uma solicitação um tanto estranha. Mas, quando a mensagem parece vir do chefe, usa o tom habitual da empresa e ainda vem acompanhada de um pedido urgente, muita gente acaba agindo antes de pensar.
O phishing continua sendo um dos golpes mais conhecidos do mundo digital. Só que, enquanto muita gente ainda imagina aquele e-mail cheio de erros de português e links suspeitos, os criminosos já atualizaram o repertório. Hoje, as mensagens podem ser personalizadas, bem escritas e convincentes o suficiente para enganar até profissionais experientes.
Vamos entender como esses ataques funcionam, por que continuam dando certo e o que pessoas e empresas podem fazer para reduzir o risco.
Phishing deixou de ser apenas aquele e-mail mal escrito
O phishing tradicional, enviado em massa e com erros evidentes, ainda existe. Porém, os ataques atuais podem ser muito mais direcionados.
Criminosos pesquisam informações públicas em redes sociais profissionais, sites corporativos e outras fontes para descobrir quem ocupa determinado cargo, quem responde a quem e como as pessoas costumam se comunicar dentro de uma organização.
Também podem aproveitar acontecimentos recentes, como viagens, reuniões ou mudanças internas, para tornar uma mensagem fraudulenta mais convincente.
Essa abordagem personalizada é conhecida como spear phishing. Em vez de disparar a mesma mensagem para milhares de pessoas, o atacante prepara uma tentativa específica para um alvo ou grupo de alvos.
É a diferença entre receber um e-mail genérico dizendo que sua conta será bloqueada e receber uma mensagem que parece ter sido escrita por alguém que realmente trabalha com você.
Urgência, autoridade e medo: o trio que faz o golpe funcionar
O phishing explora principalmente o comportamento humano sob pressão.
Uma mensagem que aparenta vir de alguém com autoridade, exige uma ação imediata e sugere consequências negativas caso você não responda pode levar qualquer pessoa a agir por impulso.
Isso pode acontecer com um funcionário recém-contratado, que ainda está tentando entender a dinâmica da empresa, ou com um profissional experiente que está sobrecarregado e respondendo a e-mails no piloto automático.
O problema não é falta de inteligência. É que os criminosos sabem como criar situações em que a pessoa sente que precisa resolver algo antes mesmo de verificar se o pedido é legítimo.
E, quando a mensagem envolve dinheiro, credenciais ou dados sensíveis, alguns segundos de verificação podem evitar um problema enorme.
BEC: quando o golpe vai direto ao financeiro
Uma modalidade especialmente preocupante é o Business Email Compromise (BEC), ou comprometimento de e-mail corporativo.
Nesse tipo de ataque, criminosos comprometem ou falsificam contas de e-mail para se passar por executivos, fornecedores ou outros contatos de confiança. O objetivo costuma ser induzir pagamentos indevidos, alterar dados bancários ou obter informações financeiras.
Imagine receber uma solicitação aparentemente legítima de um diretor pedindo que uma transferência seja feita com urgência para um fornecedor. O endereço pode parecer familiar, a linguagem pode estar correta e o contexto pode fazer sentido.
Diferentemente de campanhas que buscam principalmente roubar senhas, o BEC costuma mirar diretamente o dinheiro da organização. Em incidentes bem-sucedidos, os prejuízos podem ser elevados.
Por isso, pedidos financeiros fora do procedimento habitual precisam ser verificados por um canal independente, mesmo quando parecem vir de alguém conhecido.
Domínios falsos e o famoso cadeado que não garante tudo
Outra técnica comum é o typosquatting, que consiste em registrar domínios parecidos com os legítimos.
O criminoso pode trocar uma letra, acrescentar um termo ou utilizar caracteres visualmente semelhantes para criar um endereço que passe despercebido em uma leitura rápida.
Por exemplo, um domínio pode parecer pertencer à empresa, mas levar a um servidor controlado pelo atacante.
Também é importante lembrar que o cadeado e o HTTPS indicam que a conexão com aquele site é criptografada. Eles não garantem, por si só, que o site pertence à empresa que afirma representar.
Em outras palavras, um site falso também pode ter HTTPS. O cadeado protege a conexão, não sua capacidade de identificar golpes.
Phishing por telefone e mensagem também entra no jogo
O phishing não acontece apenas por e-mail.
O vishing utiliza chamadas de voz para tentar enganar a vítima. Já o smishing utiliza mensagens SMS ou outros canais de mensagens.
Entre os exemplos estão ligações que se passam pelo suporte técnico de um banco, mensagens sobre entregas que exigem uma suposta confirmação de dados e contatos que tentam convencer a pessoa a instalar aplicativos ou fornecer códigos de autenticação.
Também existem casos de uso de inteligência artificial para imitar vozes conhecidas a partir de amostras de áudio. Isso torna ainda mais importante confirmar solicitações incomuns por um canal confiável, em vez de confiar apenas na voz ou no nome exibido na tela.
A inteligência artificial mudou o jeito de escrever os golpes
Durante muito tempo, erros gramaticais, traduções estranhas e frases pouco naturais ajudavam a levantar suspeitas sobre mensagens fraudulentas.
Com ferramentas de inteligência artificial generativa, criminosos conseguem produzir textos bem escritos, adaptar o tom ao ambiente corporativo e criar mensagens em diferentes idiomas.
Isso não significa que todo texto bem escrito seja suspeito, nem que a IA tenha tornado impossível identificar phishing. Significa apenas que erros de português já não são um filtro confiável.
A pergunta mais útil passou a ser outra:
Essa pessoa realmente faria esse pedido, por esse canal, neste momento?
Se a solicitação envolve dinheiro, credenciais ou dados sensíveis, vale confirmar a informação diretamente com o suposto remetente, utilizando um telefone ou canal já conhecido, e não os contatos fornecidos na própria mensagem suspeita.
Como a tecnologia ajuda a reduzir o risco
As ferramentas de segurança oferecem camadas importantes de proteção.
Filtros modernos de e-mail analisam padrões e características de mensagens suspeitas. A autenticação multifator dificulta o acesso indevido mesmo quando uma senha é comprometida. Já mecanismos como SPF, DKIM e DMARC ajudam a validar a origem de mensagens e dificultam determinadas formas de falsificação de remetente.
Nenhuma dessas soluções resolve o problema sozinha. Ainda assim, quando combinadas, tornam o ataque mais difícil e ajudam a reduzir a exposição da organização.
A tecnologia, porém, não substitui processos claros e pessoas preparadas.
Treinamento e cultura de segurança fazem diferença
Treinamentos periódicos e simulações de phishing podem ajudar os colaboradores a reconhecer tentativas de fraude e desenvolver hábitos mais seguros.
O objetivo não deve ser criar um ambiente em que ninguém possa clicar em qualquer coisa. Isso seria pouco realista. O mais importante é reduzir a probabilidade de erro e, principalmente, incentivar as pessoas a reportarem mensagens suspeitas rapidamente.
Esse ponto merece atenção: quando uma empresa trata todo incidente como falha individual a ser punida, pode acabar incentivando os funcionários a esconderem os próprios erros.
Imagine alguém que clicou em um link suspeito e percebeu o problema logo depois. Se essa pessoa tiver medo de ser repreendida, talvez demore para avisar a equipe de TI. E, nesse tipo de situação, o tempo de resposta pode ser decisivo.
Uma cultura saudável trata o relato rápido como uma atitude positiva. Cada aviso pode ajudar a bloquear uma campanha antes que ela alcance outras pessoas ou provoque danos maiores.
Algumas práticas simples para o dia a dia
Antes de responder a uma solicitação incomum, vale adotar alguns cuidados:
-
Confira o endereço completo do remetente, não apenas o nome exibido.
-
Passe o cursor sobre os links para verificar o destino antes de clicar.
-
Desconfie de pedidos urgentes envolvendo dinheiro, credenciais ou informações sensíveis.
-
Confirme solicitações fora do padrão por outro canal, utilizando contatos já conhecidos.
-
Nunca compartilhe códigos de autenticação apenas porque alguém afirma ser do suporte técnico.
-
Se clicar em algo suspeito, informe a equipe responsável imediatamente, mesmo que ainda não tenha percebido nenhuma consequência.
Esses cuidados não exigem ferramentas sofisticadas. Exigem apenas criar o hábito de verificar antes de agir.
Empresas também precisam se proteger com processos
Não é razoável depender exclusivamente da atenção de cada funcionário, o tempo todo. Pessoas se distraem, ficam cansadas e trabalham sob pressão. Por isso, processos bem desenhados precisam funcionar mesmo quando alguém comete um erro.
Uma empresa pode, por exemplo, exigir dupla aprovação para transferências acima de determinado valor e confirmação por telefone para alterações nos dados bancários de fornecedores.
Essas medidas criam barreiras adicionais contra fraudes. Mesmo que uma mensagem enganosa convença alguém, o processo pode impedir que a solicitação seja executada sem uma segunda verificação.
A segurança fica mais robusta quando tecnologia, procedimentos e comportamento trabalham juntos.
Segurança não é responsabilidade exclusiva do time de TI
Normas e frameworks de segurança da informação, como a ISO 27001 e o NIST Cybersecurity Framework, reconhecem a importância de conscientização, capacitação e práticas organizacionais para reduzir riscos.
Isso reforça uma ideia importante: investir em filtros, antivírus e autenticação é essencial, mas não substitui o envolvimento das pessoas e a definição de processos adequados.
Quando a segurança é tratada como responsabilidade exclusiva do departamento de TI, a organização perde a oportunidade de transformar todos os colaboradores em parte da defesa.
O ideal é construir uma cultura de atenção compartilhada, sem paranoia, mas com um saudável nível de desconfiança diante de pedidos inesperados.
O phishing vai continuar evoluindo. A defesa também precisa evoluir.
O phishing continua sendo uma técnica recorrente porque explora algo que nenhuma tecnologia consegue eliminar completamente: o comportamento humano.
As mensagens mudam, os canais se multiplicam e as ferramentas dos criminosos ficam mais sofisticadas. Por isso, não existe uma solução única capaz de encerrar o problema.
A proteção mais consistente combina filtros e autenticação, treinamento contínuo, processos de aprovação, canais simples para reportar suspeitas e uma cultura em que pedir confirmação não seja visto como falta de confiança.
No fim das contas, aquele pedido urgente de cartões-presente pode até parecer convincente. Mas, antes de sair comprando vale-presente para um chefe que supostamente está em reunião, vale fazer uma ligação.
Se for legítimo, ele explica. Se for golpe, você acabou de evitar uma reunião bem desagradável com o departamento financeiro.
Qual é a Sua Reação?
 Curtir
0
 Não Curtir
0
 Amei
0
 Divertido
0
 Uau
0
 Triste
0
 Bravo
0

Oi, eu sou o Misael Reis Analista de TI que trocou o "você já tentou reiniciar?" por respostas um pouco mais sofisticadas (mas nem sempre). Aqui você vai encontrar tudo que aprendo (e às vezes sofro) no dia a dia como sysadmin: Linux, redes, hardening, automações e aquela dose diária de "funciona, mas eu não sei por quê". Sem enrolação, sem PowerPoint corporativo — só terminal, prompt e curiosidade nerd de sobrevivência. Se você também acredita que sudo resolve 90% dos problemas (e o outro 10% é firewall), já é da família. 🐧
Comentários (0)