Ransomware: sequestro de dados com pedido de resgate em cripto
O crime digital mais lucrativo da década continua evoluindo mais rápido que as defesas.
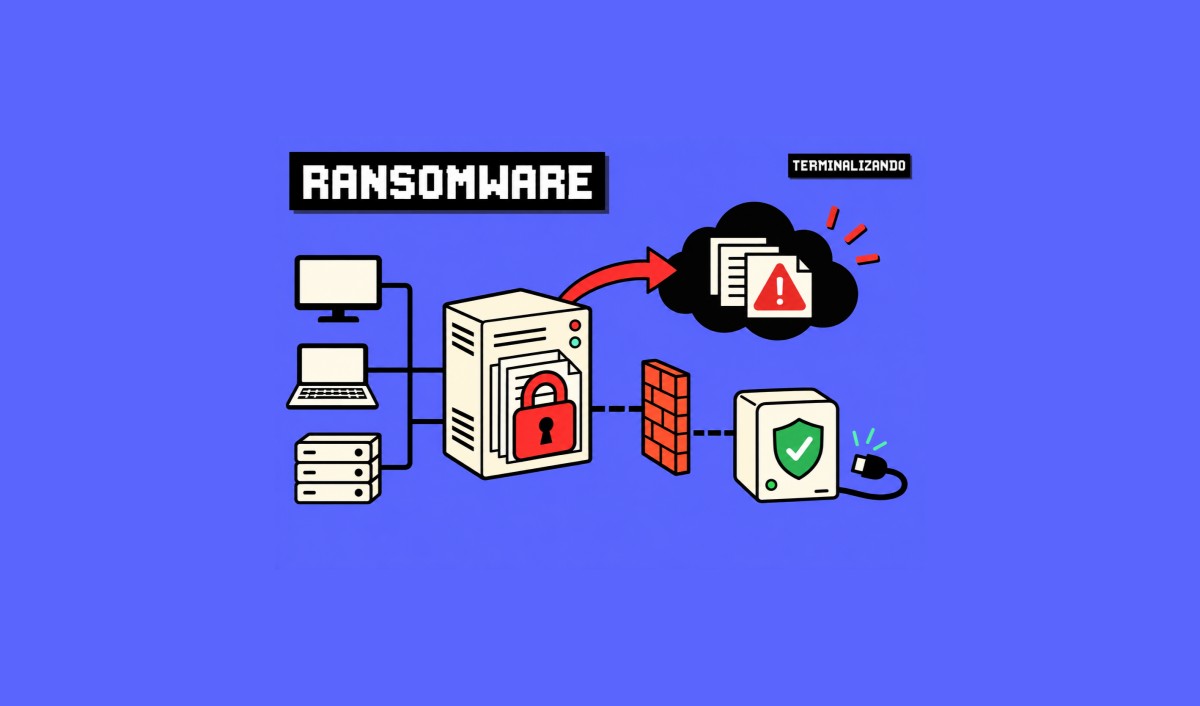
A fórmula do ransomware é simples e cruel: criptografar os arquivos importantes de uma empresa e exigir pagamento, geralmente em criptomoedas, para devolver o acesso.
O problema é que esse tipo de crime deixou de ser coisa de criminoso trabalhando sozinho em algum computador velho. Nos últimos anos, o ransomware se profissionalizou de verdade. Existem grupos organizados, infraestrutura própria, suporte “ao cliente”, negociação de valores e até programas de afiliados.
Sim, o crime organizado também descobriu o modelo de assinatura.
Entender como o ransomware evoluiu ajuda a entender também por que a proteção precisa ir muito além de instalar um antivírus e torcer para dar tudo certo.
Do anexo malicioso ao ataque completo
Nos primeiros anos do ransomware como fenômeno em massa, os ataques eram relativamente simples. O criminoso enviava um e mail com um anexo malicioso, alguém clicava onde não deveria e pronto. Os arquivos daquela máquina eram criptografados e aparecia na tela a famosa mensagem pedindo dinheiro para recuperar os dados.
Os valores geralmente eram menores, muitas vezes algumas centenas de dólares, e o alvo era praticamente qualquer pessoa que caísse na armadilha.
Hoje, o cenário é bem diferente.
Os ataques se tornaram muito mais organizados, direcionados e lucrativos. Em vez de simplesmente infectar computadores aleatoriamente, muitos grupos passam dias ou até semanas dentro da rede da vítima, procurando informações importantes, identificando servidores, descobrindo onde estão os backups e entendendo como a empresa funciona.
O objetivo deixou de ser apenas “criptografar alguns arquivos”.
Agora, a ideia é causar o maior impacto possível.
Ransomware as a Service, o famoso RaaS
Uma das maiores mudanças nesse cenário foi o surgimento do Ransomware as a Service, conhecido como RaaS.
Nesse modelo, um grupo criminoso desenvolve o ransomware, mantém a infraestrutura, cria painéis de gerenciamento e fornece ferramentas para outros criminosos realizarem os ataques.
Em troca, os afiliados ficam com uma parte do dinheiro obtido com os resgates.
Na prática, isso significa que o criminoso não precisa necessariamente saber desenvolver um ransomware do zero. Ele pode simplesmente utilizar uma estrutura criminosa já pronta e se concentrar em encontrar vítimas, explorar vulnerabilidades ou aplicar golpes de engenharia social.
É praticamente o modelo SaaS tradicional, só que com uma diferença importante: em vez de vender software para ajudar empresas, o objetivo é invadir empresas.
Essa profissionalização aumentou bastante a escala e a capacidade desses ataques.
A evolução para a dupla extorsão
Outro ponto importante nessa evolução foi o surgimento da chamada dupla extorsão.
No modelo antigo, o criminoso criptografava os arquivos e cobrava para fornecer a chave de descriptografia.
Hoje, muitas operações fazem algo ainda mais problemático.
Antes de criptografar os dados, os atacantes podem copiar informações confidenciais da empresa e enviá las para uma infraestrutura controlada por eles.
Assim, mesmo que a empresa tenha backups funcionando e consiga restaurar seus sistemas sem pagar o resgate, ainda existe outra ameaça.
Os criminosos podem ameaçar publicar ou vender os dados roubados.
Ou seja, a empresa pode conseguir recuperar os arquivos e, mesmo assim, continuar sofrendo pressão.
É como se o criminoso dissesse: “Tudo bem, você conseguiu recuperar seu servidor. Agora vamos conversar sobre os dados que eu copiei antes de ir embora.”
Os alvos ficaram muito maiores
Os ataques também mudaram de público.
Ataques contra usuários domésticos continuam existindo, mas o foco econômico de muitos grupos criminosos passou para organizações que possuem maior capacidade financeira e que não podem ficar muito tempo paradas.
Empresas médias e grandes, hospitais, órgãos públicos e infraestruturas críticas passaram a ser alvos importantes.
O motivo é relativamente simples: quanto maior o impacto operacional, maior tende a ser a pressão para recuperar os sistemas rapidamente.
Hospitais são um exemplo particularmente preocupante. Um ataque pode afetar sistemas administrativos, prontuários, agendamentos, exames e outros serviços importantes, criando consequências que vão muito além de um simples problema de informática.
Nesse cenário, ransomware deixa de ser apenas um problema financeiro e passa a representar também um risco operacional e, em determinados setores, um problema de segurança pública.
Backup é importante, mas backup sozinho não resolve
Quando falamos de proteção contra ransomware, a primeira recomendação quase sempre aparece: faça backup.
E está correta.
Mas existe um detalhe que muita gente descobre tarde demais: backup conectado permanentemente à rede também pode ser atacado.
Se o ransomware conseguir acesso ao servidor de backup, ele pode criptografar os arquivos armazenados ali também.
Aí chega aquele momento maravilhoso em que alguém pergunta:
“Tem backup?”
“Tem.”
“Funciona?”
“Então...”
Por isso, além de manter backups regulares, é fundamental testar a restauração e manter cópias protegidas e isoladas da infraestrutura principal.
Uma das práticas tradicionais é a regra 3 2 1 1 0:
3 cópias dos dados.
2 tipos diferentes de mídia.
1 cópia mantida fora do ambiente principal.
1 cópia offline ou imutável.
0 erro.
Dependendo do cenário, também é interessante utilizar mecanismos de imutabilidade, controle de acesso separado e cópias offline.
O ponto principal é simples: backup que nunca foi restaurado em um teste ainda é uma promessa, não uma garantia.
Segmentação de rede reduz o estrago
Outro mecanismo fundamental é a segmentação de rede.
Imagine uma empresa onde servidores, estações de trabalho, impressoras, dispositivos de segurança, sistemas administrativos e outros equipamentos estão praticamente todos no mesmo ambiente de rede.
Se um computador for comprometido, o atacante pode encontrar poucas barreiras para avançar.
Agora imagine a mesma estrutura dividida em diferentes segmentos, com regras de firewall e controles de acesso entre eles.
Nesse cenário, mesmo que um equipamento seja comprometido, o atacante encontra mais obstáculos para chegar aos sistemas realmente críticos.
A segmentação não impede necessariamente o ataque inicial, mas pode limitar bastante o movimento lateral e reduzir o raio de impacto.
E isso faz uma diferença enorme.
Um incidente que poderia derrubar praticamente toda a empresa pode acabar restrito a apenas uma parte do ambiente.
Vulnerabilidades antigas continuam fazendo estrago
Outro problema recorrente é a exploração de vulnerabilidades que já possuem correção disponível.
Isso parece absurdo, mas acontece com frequência.
O fabricante publica a atualização, a correção fica disponível durante meses e, em algum momento, aparece alguém perguntando:
“Por que esse servidor ainda está com essa versão?”
A resposta geralmente é uma variação de “porque ninguém teve tempo de atualizar”.
Esse tipo de situação cria uma oportunidade desnecessária para os atacantes.
Por isso, a gestão de vulnerabilidades precisa ser tratada como um processo contínuo. É importante identificar os ativos, acompanhar vulnerabilidades, avaliar o risco e priorizar a correção principalmente nos sistemas expostos à internet e nos ativos considerados críticos.
Não basta simplesmente instalar atualizações de vez em quando.
É preciso saber o que existe no ambiente e quais desses ativos representam maior risco.
O usuário ainda é uma das portas de entrada
Por mais que a tecnologia avance, o phishing continua sendo um vetor importante de entrada para ataques.
Um e mail bem elaborado, uma mensagem aparentemente legítima ou um link convincente ainda pode levar alguém a fornecer credenciais ou executar um arquivo malicioso.
Por isso, conscientização de segurança continua sendo necessária.
Os funcionários precisam saber identificar mensagens suspeitas, links estranhos, anexos inesperados e tentativas de engenharia social.
E existe uma regra importante aqui: treinamento não deve ser tratado como uma bronca coletiva.
O objetivo não é criar o funcionário perfeito que nunca vai clicar em nada.
É criar uma cultura onde, quando alguém perceber que caiu em um golpe, tenha segurança para avisar rapidamente a equipe de TI ou segurança.
Quanto mais cedo o incidente for identificado, maiores são as chances de limitar o problema.
E se o criminoso pedir pagamento?
Essa é uma das decisões mais difíceis durante um incidente de ransomware.
Órgãos governamentais e especialistas em segurança geralmente recomendam evitar o pagamento, considerando os riscos envolvidos.
Primeiro, não existe garantia de que o criminoso realmente fornecerá uma chave de descriptografia funcional depois do pagamento.
Segundo, o dinheiro financia a própria atividade criminosa e pode incentivar a continuidade dessas operações.
Terceiro, pagar não elimina necessariamente o risco de os dados roubados serem publicados ou utilizados posteriormente.
Por isso, uma empresa não deveria chegar a essa decisão completamente despreparada.
O ideal é que exista previamente um processo de resposta a incidentes, com responsabilidades, contatos, critérios de decisão e procedimentos claramente definidos.
Durante um ataque, ninguém deveria precisar descobrir quem é responsável por desligar um servidor crítico às três da manhã.
Plano de resposta não pode existir apenas no papel
Ter um plano de resposta a incidentes é importante.
Testar esse plano é ainda mais importante.
É necessário saber quem deve ser acionado, quais sistemas precisam ser isolados primeiro, como preservar evidências, quem ficará responsável pela comunicação, como acionar os backups e quais serviços precisam ser priorizados na recuperação.
Também é importante realizar simulações.
Porque plano de resposta que nunca foi testado pode funcionar perfeitamente no documento e completamente diferente quando aparece um incidente de verdade.
E, durante um ataque, o raciocínio claro costuma ser um dos recursos mais escassos.
Ransomware é problema de negócio, não apenas de TI
Ransomware deixou de ser um problema exclusivamente técnico.
Ele pode interromper operações, gerar prejuízos financeiros, expor informações confidenciais, afetar clientes, comprometer serviços essenciais e causar danos à reputação da organização.
Por isso, a responsabilidade pela proteção não pode ficar exclusivamente nas mãos da equipe de TI.
Segurança precisa envolver gestão, usuários, infraestrutura, jurídico, recursos humanos e, dependendo do tamanho da organização, até comunicação e área financeira.
A boa notícia é que combater ransomware não exige necessariamente tecnologia exótica ou um orçamento gigantesco.
Muito do que realmente funciona já é conhecido há bastante tempo: backups confiáveis e isolados, atualizações, gestão de vulnerabilidades, segmentação de rede, autenticação forte, controle de privilégios, monitoramento, treinamento e um plano de resposta bem definido.
O desafio está menos em descobrir uma tecnologia milagrosa e mais em fazer o básico de forma consistente.
Porque, no fim das contas, segurança da informação não costuma falhar por falta de uma ferramenta com nome complicado.
Ela costuma falhar quando aquela atualização fica para amanhã, o backup nunca foi testado, aquela conta continua com privilégio de administrador e ninguém sabe exatamente o que fazer quando o primeiro computador começa a mostrar a famosa tela do ransomware.
E quando isso acontece, normalmente já não é mais hora de começar a pensar em segurança.
É hora de torcer para ela ter sido feita antes.
Qual é a Sua Reação?
 Curtir
0
 Não Curtir
0
 Amei
0
 Divertido
0
 Uau
0
 Triste
0
 Bravo
0

Oi, eu sou o Misael Reis Analista de TI que trocou o "você já tentou reiniciar?" por respostas um pouco mais sofisticadas (mas nem sempre). Aqui você vai encontrar tudo que aprendo (e às vezes sofro) no dia a dia como sysadmin: Linux, redes, hardening, automações e aquela dose diária de "funciona, mas eu não sei por quê". Sem enrolação, sem PowerPoint corporativo — só terminal, prompt e curiosidade nerd de sobrevivência. Se você também acredita que sudo resolve 90% dos problemas (e o outro 10% é firewall), já é da família. 🐧
Comentários (0)