LGPD e segurança: a multa é um motivador melhor que a consciência
Boas práticas de proteção de dados deixaram de ser opcionais há um bom tempo.
É curioso, e um pouco preocupante, como algumas empresas só começam a levar a proteção de dados a sério depois que recebem uma notificação, enfrentam um incidente ou descobrem que podem ter problemas com a fiscalização.
Parece que uma palestra sobre segurança não chama tanta atenção quanto uma possível multa. Infelizmente, quando o assunto é proteção de dados, esperar o problema aparecer costuma sair bem mais caro.
A Lei Geral de Proteção de Dados, a famosa LGPD, estabelece regras para a coleta, o armazenamento, o uso e o compartilhamento de dados pessoais. E isso vale para muito além das grandes empresas de tecnologia. Se uma organização lida com informações que identificam ou podem identificar pessoas, precisa avaliar como esses dados são tratados e protegidos.
Mas por onde começar?
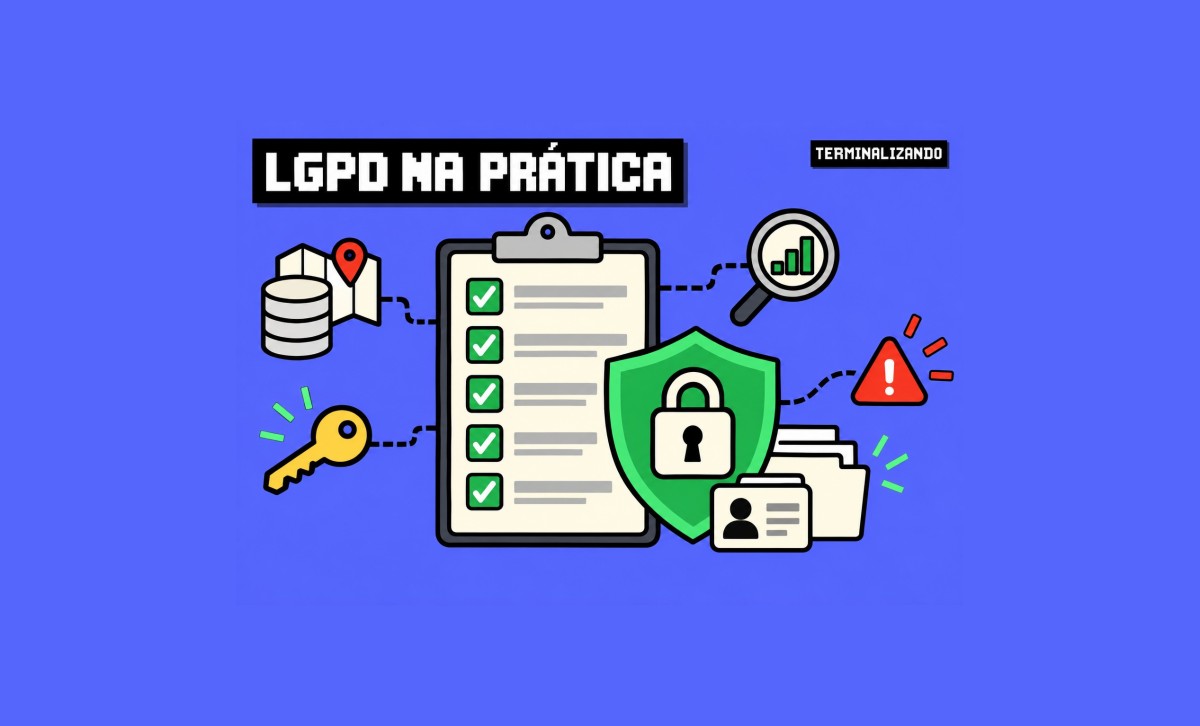
A boa notícia é que existem medidas práticas que ajudam a reduzir riscos e organizar a segurança da informação. Vamos passar pelos principais pontos de um checklist que pode servir como ponto de partida para empresas que desejam adequar seus processos à LGPD.
1. Descubra quais dados sua empresa realmente possui
Antes de proteger os dados, você precisa saber onde eles estão.
Parece óbvio, mas muitas organizações não conseguem responder com precisão quais informações pessoais coletam, onde ficam armazenadas, quem pode acessá las e por que precisam delas.
É justamente aí que entra o mapeamento de dados, também conhecido como data mapping.
Esse levantamento deve identificar os tipos de dados pessoais tratados, os sistemas envolvidos, as finalidades do tratamento, os responsáveis pelo acesso e os compartilhamentos realizados com terceiros.
Durante esse processo, é comum encontrar planilhas antigas, bancos de dados esquecidos, cópias de documentos espalhadas por pastas compartilhadas e integrações que foram criadas anos atrás e nunca mais apareceram na documentação.
Aquele arquivo chamado clientes_final_v2_agora_vai.xlsx pode até parecer inofensivo, mas merece atenção se contém informações pessoais sem controle adequado de acesso.
Mapear os dados permite identificar excessos, corrigir falhas e entender quais informações realmente precisam ser mantidas.
Checklist inicial:
-
Identificar os dados pessoais coletados pela empresa.
-
Localizar os sistemas, bancos de dados, planilhas e arquivos que armazenam essas informações.
-
Registrar as finalidades e as bases legais aplicáveis ao tratamento.
-
Identificar os usuários, departamentos e terceiros com acesso.
-
Definir prazos de retenção e procedimentos para descarte seguro.
A regra é simples: não dá para proteger adequadamente aquilo que ninguém sabe onde está.
2. Utilize criptografia para reduzir os riscos de exposição
A criptografia é uma das medidas técnicas mais importantes para proteger informações pessoais.
Ela pode ser aplicada aos dados armazenados, conhecidos como dados em repouso, e às informações transmitidas entre sistemas, conhecidas como dados em trânsito.
No armazenamento, isso pode envolver criptografia de discos, bancos de dados, backups e outros repositórios. Durante a transmissão, protocolos como TLS ajudam a proteger a comunicação entre aplicações e usuários.
Mas existe um detalhe importante: criptografar os dados não significa que todos os riscos desapareceram.
Se as chaves criptográficas forem armazenadas de maneira insegura, se uma aplicação comprometida tiver acesso legítimo aos dados ou se um usuário autorizado sofrer uma invasão de conta, ainda poderá ocorrer exposição.
Por isso, a criptografia precisa vir acompanhada de gestão adequada de chaves, controle de acesso, monitoramento e configuração segura dos sistemas.
O objetivo é dificultar que informações expostas sejam utilizadas indevidamente, reduzindo o impacto de incidentes e fortalecendo a proteção dos dados.
3. Controle quem pode acessar as informações
Nem todo funcionário precisa acessar todos os dados da empresa.
O princípio do menor privilégio determina que cada usuário ou sistema receba apenas as permissões necessárias para executar suas atividades.
Na prática, isso significa que o departamento financeiro não precisa ter acesso automático a todos os dados de saúde dos funcionários, assim como um prestador de suporte técnico não deve visualizar informações pessoais sem necessidade.
O controle de acesso deve considerar a função de cada usuário, o tipo de informação envolvida e o risco associado às permissões concedidas.
Algumas medidas importantes incluem:
-
Utilizar contas individuais, evitando compartilhamento de credenciais.
-
Ativar autenticação multifator nos sistemas compatíveis, especialmente nos acessos privilegiados e remotos.
-
Revisar periodicamente os usuários e suas permissões.
-
Remover ou ajustar acessos quando alguém muda de função ou deixa a empresa.
-
Separar contas administrativas das contas utilizadas nas atividades cotidianas.
-
Registrar e monitorar acessos a sistemas que armazenam informações sensíveis.
A revisão de acessos é particularmente importante porque permissões antigas costumam permanecer ativas por muito mais tempo do que deveriam.
O funcionário saiu da empresa, a conta continua funcionando e, meses depois, ninguém sabe explicar por que aquele acesso ainda existe.
É o tipo de problema simples de prevenir, mas bastante desagradável de descobrir durante um incidente.
4. Reduza a quantidade de dados pessoais armazenados
Uma das melhores maneiras de reduzir os riscos de exposição é não manter informações desnecessárias.
Quanto mais dados uma empresa acumula, maior pode ser o impacto de um incidente. Além disso, armazenar informações sem uma finalidade adequada aumenta a complexidade da gestão e pode contrariar princípios da LGPD, como necessidade e adequação.
É aqui que entram a anonimização e a pseudonimização.
A anonimização busca impedir que uma pessoa seja identificada por meios razoáveis disponíveis no contexto do tratamento. Quando a anonimização é efetiva nos termos da lei, a informação deixa de ser considerada dado pessoal, ressalvadas as hipóteses legais aplicáveis.
A pseudonimização, por sua vez, substitui identificadores diretos por códigos ou outros elementos. Entretanto, se houver possibilidade de reidentificação com informações adicionais, os dados continuam sujeitos à proteção da LGPD.
Imagine que uma equipe precise analisar o desempenho de um sistema. Em muitos casos, ela não precisa visualizar nomes completos, CPFs ou endereços dos usuários para identificar padrões de utilização.
Dependendo da finalidade, dados anonimizados ou pseudonimizados podem atender à necessidade, reduzindo a exposição de informações identificáveis.
Também é importante estabelecer prazos de retenção e descartar dados quando não houver mais justificativa legal para mantê los, respeitando as hipóteses de conservação previstas na legislação.
Guardar tudo para sempre não é uma estratégia de segurança. É apenas acumular responsabilidade.
5. Mantenha logs e trilhas de auditoria
Se alguém acessar indevidamente uma informação pessoal, sua empresa conseguirá descobrir o que aconteceu?
Os logs de auditoria ajudam a responder perguntas importantes, como quem acessou determinado sistema, quando o acesso ocorreu, quais operações foram realizadas e se houve alguma atividade fora do padrão esperado.
Esses registros são úteis tanto para detectar incidentes quanto para investigar situações suspeitas e demonstrar controles de segurança.
Sempre que possível, os registros devem incluir informações como:
-
Identificação do usuário ou sistema envolvido.
-
Data e horário do evento.
-
Tipo de operação realizada.
-
Recurso ou sistema acessado.
-
Resultado da operação, incluindo falhas de autenticação e tentativas negadas.
É importante evitar que os próprios logs se transformem em um novo problema. Eles não devem armazenar senhas, tokens de autenticação ou dados pessoais desnecessários.
Também precisam ter acesso controlado, proteção contra alterações indevidas e um período de retenção compatível com as necessidades da organização.
Em ambientes mais críticos, centralizar os registros em uma plataforma de monitoramento, como um SIEM, pode facilitar a correlação de eventos e a identificação de comportamentos suspeitos.
Afinal, descobrir que houve um acesso indevido é importante. Conseguir reconstruir o que aconteceu é ainda melhor.
6. Tenha um plano de resposta a incidentes
Nenhuma empresa está completamente livre de incidentes de segurança. O que diferencia uma organização preparada de outra despreparada é, em boa parte, a capacidade de identificar o problema e responder de forma organizada.
A LGPD estabelece obrigações relacionadas à segurança e à comunicação de incidentes que possam acarretar risco ou dano relevante aos titulares.
A regulamentação da ANPD prevê, como regra geral, prazo de três dias úteis para o controlador comunicar à Autoridade Nacional de Proteção de Dados e aos titulares os incidentes que atendam aos critérios aplicáveis, ressalvadas regras específicas e hipóteses regulamentares.
Por isso, não é recomendável esperar um incidente acontecer para decidir quem será responsável por cada etapa.
Um plano de resposta deve definir como identificar, avaliar, conter e investigar ocorrências, além de estabelecer critérios para comunicação às partes envolvidas.
Entre as ações que merecem estar previstas estão:
-
Identificar os responsáveis pela resposta, incluindo as equipes técnicas, jurídicas e de privacidade.
-
Definir como registrar e classificar o incidente.
-
Estabelecer procedimentos para conter o problema e preservar evidências.
-
Avaliar quais dados foram afetados e quais riscos existem para os titulares.
-
Definir quem decide sobre as comunicações obrigatórias.
-
Registrar as medidas adotadas e as lições aprendidas.
Também é fundamental testar o plano periodicamente.
Um documento guardado em uma pasta compartilhada não resolve um incidente sozinho. E, quando o problema começa às três da manhã, descobrir quem deveria ter sido acionado não pode ser a primeira etapa da investigação.
7. Avalie os riscos antes de iniciar tratamentos mais complexos
Alguns tratamentos de dados apresentam riscos maiores para os titulares, especialmente quando envolvem informações sensíveis, monitoramento em larga escala, decisões automatizadas ou grande volume de dados.
Nessas situações, é importante realizar uma avaliação cuidadosa dos riscos e das medidas necessárias para reduzi los.
O Relatório de Impacto à Proteção de Dados Pessoais, conhecido como RIPD, é um documento que descreve operações de tratamento capazes de gerar riscos às liberdades civis e aos direitos fundamentais, além de apresentar medidas, salvaguardas e mecanismos de mitigação.
A elaboração do relatório pode ser exigida pela ANPD nas hipóteses previstas na legislação e na regulamentação aplicável. Também pode ser uma ferramenta útil de governança quando a organização identifica riscos relevantes.
O importante é não transformar essa avaliação em um documento produzido apenas para cumprir tabela.
Ela precisa ajudar a responder perguntas concretas: quais são os riscos para os titulares, por que o tratamento é necessário, quais alternativas existem e quais controles podem reduzir os impactos?
Quando bem realizada, essa análise permite corrigir problemas antes que eles cheguem à produção e afetem pessoas reais.
8. Não esqueça dos fornecedores e parceiros
A proteção de dados não termina no firewall da empresa.
Muitas organizações compartilham informações pessoais com fornecedores de sistemas, plataformas de atendimento, serviços de hospedagem, empresas de folha de pagamento e outros parceiros.
Se um desses fornecedores sofrer um incidente, os dados dos titulares também poderão ser afetados.
Por isso, é importante avaliar os riscos associados aos terceiros antes de contratar seus serviços e durante toda a relação comercial.
Os contratos devem estabelecer responsabilidades relacionadas ao tratamento dos dados, requisitos de segurança, regras para subcontratação, procedimentos de comunicação de incidentes e condições para devolução ou eliminação das informações ao final da relação, quando aplicável.
Também é importante verificar se o fornecedor possui controles compatíveis com os riscos envolvidos e se consegue demonstrar como protege os dados tratados.
Outro ponto fundamental é entender os papéis de cada parte. A LGPD diferencia controlador e operador conforme as decisões tomadas e as atividades realizadas no tratamento, e essas responsabilidades não devem ser definidas apenas pelo nome utilizado no contrato.
Terceirizar um serviço não significa terceirizar automaticamente todas as responsabilidades legais.
Se a empresa escolhe um fornecedor sem avaliar seus controles de segurança, pode acabar descobrindo tarde demais que o elo mais fraco da operação estava fora de sua própria infraestrutura.
9. Treine os funcionários e fortaleça a cultura de segurança
Tecnologia é fundamental, mas não resolve tudo sozinha.
Um sistema pode ter criptografia, autenticação multifator e controles avançados de acesso, mas ainda existir o risco de alguém compartilhar uma planilha com a pessoa errada ou enviar um documento confidencial para um destinatário incorreto.
Por isso, o treinamento dos funcionários precisa fazer parte da estratégia de proteção de dados.
As orientações devem abordar situações reais do cotidiano, como o compartilhamento seguro de arquivos, o uso de senhas, o reconhecimento de tentativas de phishing e os cuidados com informações pessoais.
Também é importante explicar como agir diante de uma suspeita de incidente.
O funcionário precisa saber a quem recorrer e deve se sentir seguro para comunicar um erro rapidamente, sem medo de que a primeira reação da empresa seja procurar um culpado.
Quanto mais cedo um problema for comunicado, maiores serão as chances de limitar seus efeitos.
Uma cultura de segurança eficiente não depende de pessoas que nunca cometem erros. Depende de processos que ajudem a prevenir falhas, identificar problemas e corrigir o que deu errado.
10. Transforme o checklist em um processo contínuo
Cumprir a LGPD não significa preencher um documento uma vez por ano e guardá lo até a próxima auditoria.
Os sistemas mudam, novos fornecedores são contratados, funcionários assumem outras funções e processos de negócio passam a utilizar informações que antes não eram coletadas.
Por isso, os controles precisam ser revisados periodicamente.
Uma forma prática de começar é organizar as ações em três etapas.
Prioridade imediata
-
Mapear os principais sistemas que armazenam dados pessoais.
-
Revisar contas privilegiadas e acessos desnecessários.
-
Verificar a proteção dos backups e a aplicação de atualizações críticas.
-
Definir um canal para comunicação de incidentes.
Próximos passos
-
Documentar os fluxos de dados e as finalidades do tratamento.
-
Revisar contratos com fornecedores.
-
Avaliar a aplicação de criptografia e autenticação multifator.
-
Formalizar e testar o plano de resposta a incidentes.
Melhoria contínua
-
Realizar revisões periódicas de acesso.
-
Avaliar riscos de novos projetos e tratamentos.
-
Treinar os funcionários regularmente.
-
Monitorar os controles e corrigir falhas identificadas.
-
Revisar as políticas de retenção e descarte de dados.
Essa organização ajuda a transformar obrigações legais em atividades concretas, com responsáveis, prazos e resultados verificáveis.
Conclusão, proteger dados é proteger pessoas e o próprio negócio
Tratar a LGPD apenas como uma obrigação burocrática para evitar multas é uma estratégia limitada.
Uma empresa pode ter políticas bonitas, documentos assinados e apresentações impecáveis, mas continuar vulnerável se ninguém souber onde estão os dados, quem pode acessá los ou como agir diante de um incidente.
A proteção de dados exige uma combinação de governança, processos, capacitação e controles técnicos. Não existe uma ferramenta única capaz de resolver tudo, nem um checklist que garanta conformidade por conta própria.
O caminho mais seguro é entender quais dados são tratados, avaliar os riscos, aplicar medidas proporcionais e revisar continuamente os controles.
Isso também significa envolver diferentes áreas da organização, porque privacidade não é responsabilidade exclusiva do departamento jurídico, assim como segurança da informação não pode ficar apenas nas mãos da equipe de TI.
No fim das contas, estamos falando de informações que pertencem à vida de pessoas reais. Um CPF, um endereço, um prontuário médico ou um histórico financeiro não são apenas campos em uma tabela de banco de dados.
São informações que podem afetar a privacidade, a segurança e os direitos de alguém.
Quando a empresa entende isso, a LGPD deixa de ser apenas uma lei que precisa ser cumprida e passa a fazer parte de uma gestão responsável.
E, convenhamos, é muito melhor investir tempo protegendo os dados hoje do que tentar explicar amanhã por que aquela planilha confidencial estava acessível para a empresa inteira.
Qual é a Sua Reação?
 Curtir
0
 Não Curtir
0
 Amei
0
 Divertido
0
 Uau
0
 Triste
0
 Bravo
0

Oi, eu sou o Misael Reis Analista de TI que trocou o "você já tentou reiniciar?" por respostas um pouco mais sofisticadas (mas nem sempre). Aqui você vai encontrar tudo que aprendo (e às vezes sofro) no dia a dia como sysadmin: Linux, redes, hardening, automações e aquela dose diária de "funciona, mas eu não sei por quê". Sem enrolação, sem PowerPoint corporativo — só terminal, prompt e curiosidade nerd de sobrevivência. Se você também acredita que sudo resolve 90% dos problemas (e o outro 10% é firewall), já é da família. 🐧
Comentários (0)