O Dia em que a Fechadura Digital da Internet Tirou Cochilo: Entenda a Crise do PHP sem Linguagem de Robô
Se você acha que drama familiar em novela das nove é agitado, é porque você nunca acompanhou uma reunião de emergência de engenheiros de software quando uma falha crítica atinge o coração da internet. Recentemente, o mundo da tecnologia precisou lidar com vulnerabilidades graves no PHP, apelidadas por especialistas de PHP2Shell.
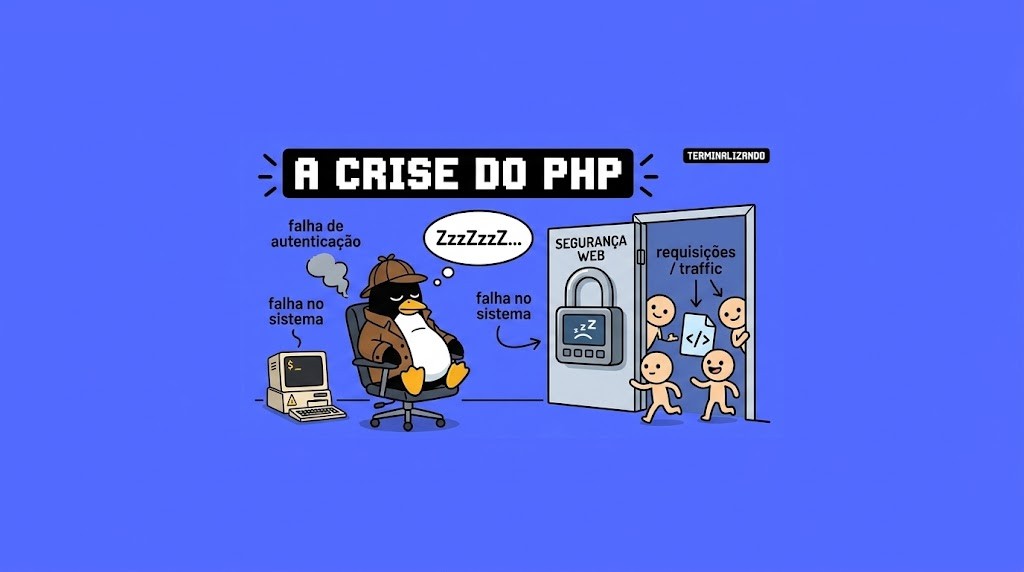
Antes que você entre em pânico achando que seu boleto do banco vai sumir ou que seu feed de memes vai sair do ar, calma. Vamos traduzir esse caos cibernético para o bom e velho português, usando analogias do dia a dia para que qualquer pessoa entenda o tamanho do problema (e por que os nerds de TI ficaram sem dormir).
O que raios é o PHP? (A analogia da fundação de concreto)
Para começar, o que é o famigerado PHP? Pense nele como o concreto, os canos e a fiação elétrica invisíveis de uma casa.
Quando você entra em um site na internet, você vê a pintura bonita, os móveis (o design) e as cortinas. Mas por trás de boa parte dos sites do mundo, de blogs de culinária a grandes lojas virtuais e sistemas corporativos, quem sustenta a estrutura funcionando e faz a mágica acontecer nos bastidores é o PHP. Ele é a linguagem que diz ao servidor: "Mostre o carrinho de compras para o cliente", "Salve este cadastro" ou "processe este pagamento".
O problema é que, quando uma brecha surge bem na fundação da casa, o susto é global.
Afinal, o que aconteceu? (A analogia da porta dos fundos com crachá VIP)
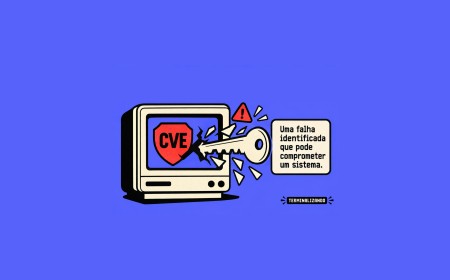
As falhas descobertas no PHP (catalogadas com nomes pomposos como CVE-2026-109618 e CVE-2026-109619) pertencem a uma categoria que faz os cabelos dos especialistas em segurança caírem: o famigerado RCE (Remote Code Execution, ou Execução Remota de Código).
Para traduzir: imagine que o servidor do seu site é um prédio comercial altamente seguro. Devido a uma falha de lógica na forma como o PHP gerenciava a memória e o lixo de dados do sistema, um invasor conseguia enviar uma caixinha de correio envenenada por fora do prédio.
Quando o sistema abria a caixinha e dava um "tilte" de memória, ele interpretava os dados do invasor não como lixo, mas como ordens diretas. Era como se o hacker conseguisse gritar da rua: "Ei, porteiro, sou eu o dono do prédio, pode abrir a porta principal e me dar a chave mestre". E o sistema, confuso, obedecia.
O pior de tudo? Isso podia ser feito sem que o invasor precisasse de senha ou crachá (unauthenticated). Um passe livre para o caos.
Por que todo mundo entrou em parafuso?
Assim que a notícia vazou e as falhas vieram a público, a comunidade de desenvolvimento e os mantenedores do PHP correram contra o relógio para soltar as atualizações de emergência (as versões 8.5.12, 8.4.27, 8.3.36 e 8.2.35).
Por que a pressa? Porque na internet existe uma corrida de cem metros invisível:
-
Os criadores do sistema lançam o "remédio" (o patch de correção).
-
Os pesquisadores do bem analisam o estrago para entender a falha.
-
Os cibercriminosos, que não dormem em serviço, usam robôs automatizados para escanear a internet inteira em segundos, procurando servidores que ainda estão usando a "fechadura quebrada" para invadir, roubar dados ou transformar sites em zumbis de mineração de criptomoedas.
Relatórios de empresas de segurança mostraram que tentativas de exploração começaram a pipocar quase que imediatamente após a revelação.
A lição de casa: O que fazer agora?
Aqui é onde o humor dá lugar à seriedade profissional. Se você tem um site, gerencia uma empresa ou usa sistemas que rodam em PHP, o recado é direto e reto: não é hora de procrastinar.
-
Atualize, atualize, atualize: A única solução definitiva para esse tipo de falha estrutural é colocar a mão na massa (ou chamar a equipe de TI/desenvolvimento) e atualizar o PHP do servidor para as versões corrigidas mais recentes.
-
Medidas de contenção temporária: Se por algum motivo místico a atualização não puder ser feita no exato segundo, existem configurações de emergência recomendadas pelos desenvolvedores (como limitar o uso de memória e tamanho de requisições) para mitigar o problema, mas elas são apenas um band-aid enquanto o pontos-chaves não recebem os pontos etários corretos.
Resumo da ópera
A falha do PHP serve como aquele clássico lembrete de que a tecnologia que usamos todos os dias é construída por seres humanos e, portanto, sujeita a tropeços monumentais. A diferença entre um desastre corporativo e um susto contornado está na agilidade de quem cuida dos sistemas.
Portanto, se o seu suporte técnico estiver com olheiras fundas e café correndo nas veias nos últimos dias, você já sabe o motivo: eles estavam trocando a fechadura da internet enquanto a casa continuava cheia de gente.
Qual é a Sua Reação?
 Curtir
0
 Não Curtir
0
 Amei
0
 Divertido
0
 Uau
0
 Triste
0
 Bravo
0

Oi, eu sou o Misael Reis Analista de TI que trocou o "você já tentou reiniciar?" por respostas um pouco mais sofisticadas (mas nem sempre). Aqui você vai encontrar tudo que aprendo (e às vezes sofro) no dia a dia como sysadmin: Linux, redes, hardening, automações e aquela dose diária de "funciona, mas eu não sei por quê". Sem enrolação, sem PowerPoint corporativo — só terminal, prompt e curiosidade nerd de sobrevivência. Se você também acredita que sudo resolve 90% dos problemas (e o outro 10% é firewall), já é da família. 🐧
Comentários (0)