VPN: o que realmente acontece quando você clica em 'conectar'
Por trás da conexão segura existe um túnel criptografado com regras bem específicas.
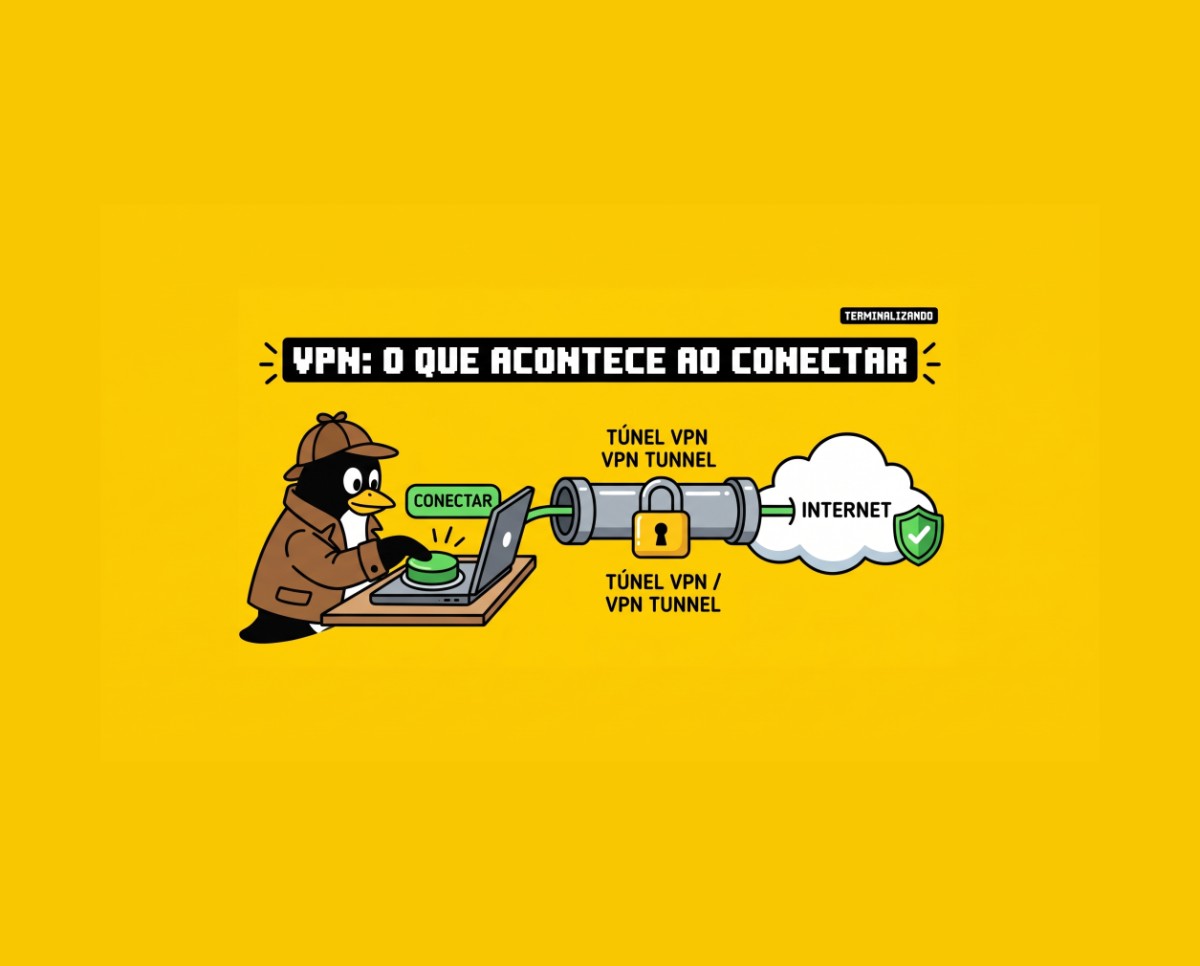
Clicar em 'conectar' numa VPN parece um passe de mágica, mas por trás dessa simplicidade existe todo um processo complexo de negociação de criptografia, autenticação e roteamento de tráfego através de um túnel seguro. Entender esse processo ajuda não só a escolher a ferramenta certa, como também a diagnosticar problemas quando ela simplesmente decide não funcionar. Vamos abrir essa caixa-preta.
1. A Anatomia do Túnel e o Handshake Inicial
Uma VPN (Rede Privada Virtual) cria essencialmente um túnel criptografado entre o seu dispositivo e um servidor remoto, através do qual todo o tráfego de rede passa a viajar. A ideia fundamental é que, mesmo que esse tráfego passe por redes hostis no caminho — como o Wi-Fi público de uma cafeteria —, ele permanece protegido de olhares curiosos.
O processo começa com a etapa de handshake, onde o cliente e o servidor VPN negociam os parâmetros da conexão segura:
-
Escolha de Cifras: Definição dos algoritmos de criptografia que serão aplicados aos dados.
-
Troca Segura de Chaves: Utilização de protocolos como Diffie-Hellman para estabelecer chaves criptográficas sem que elas trafeguem de forma vulnerável.
-
Autenticação Mútua: Garantia de que tanto o cliente quanto o servidor são exatamente quem afirmam ser, prevenindo ataques de interceptação do tipo man-in-the-middle.
2. A Escolha do Protocolo: Segurança, Performance e Complexidade
Diferentes protocolos implementam esse processo de formas distintas. Conhecer as opções é essencial para alinhar expectativa e performance:
-
OpenVPN: Considerado por muito tempo o padrão de referência. Oferece flexibilidade significativa e um histórico exemplar de auditoria de segurança, mas pode apresentar menor velocidade devido à sua implementação em espaço de usuário (user-space).
-
WireGuard: Mais moderno, foi projetado com foco em simplicidade de código e performance superior. Opera diretamente no kernel em muitas implementações, resultando em velocidades significativamente maiores e uma base de código muito mais enxuta e auditável.
-
IPsec: Frequentemente utilizado em VPNs corporativas site-to-site para conectar escritórios inteiros. Opera em uma camada de rede diferente e conta com amplo suporte nativo em hardwares de rede empresariais.
-
IKEv2: Usualmente combinado com o IPsec, entrega excelente performance em dispositivos móveis. Possui capacidade robusta de reconexão automática quando a rede subjacente muda (como ao alternar entre o Wi-Fi e os dados móveis do smartphone).
3. O Ciclo do Tráfego: Encapsulamento, Servidor e Privacidade
Uma vez que o túnel é estabelecido, todo o tráfego selecionado do dispositivo é encapsulado dentro de pacotes criptografados antes de sair para a internet.
Esse processo adiciona overhead computacional e aumenta o tamanho dos pacotes, o que explica por que o uso de VPNs pode gerar alguma redução de velocidade em comparação a uma conexão direta.
Do outro lado, o servidor VPN recebe os pacotes, os desencapsula, decodifica e os encaminha para o destino final. É por isso que serviços de geolocalização enxergam apenas o IP do servidor VPN, permitindo contornar restrições geográficas ou adicionar uma camada de privacidade em relação ao seu IP real.
4. O Abismo entre o Uso Corporativo e Comercial
É fundamental diferenciar os dois grandes propósitos de uma VPN:
-
VPNs Corporativas: Focadas em dar acesso restrito e seguro a recursos internos de uma empresa (como servidores de arquivos e bancos de dados locais).
-
VPNs Comerciais: Voltadas para o consumidor final, com ênfase em privacidade e contorno de censura ou bloqueios geográficos.
Um aspecto frequentemente mal compreendido sobre as VPNs comerciais é que, ao ocultar seus dados do provedor de internet local (ISP), você transfere essa visibilidade para o provedor de VPN. Por isso, escolher um provedor com uma política rigorosa de no-logs (não retenção de registros) e auditorias independentes transparentes é tão vital quanto usar uma criptografia forte.
5. Diagnosticando Problemas Comuns
Quando a VPN falha, o problema geralmente recai sobre três culpados habituais:
-
Firewalls restritivos: Bloqueiam as portas específicas utilizadas pelo protocolo escolhido.
-
Problemas de MTU (Maximum Transmission Unit): Causam fragmentação excessiva de pacotes e lentidão severa.
-
Sobrecarga de servidores: Comum em serviços comerciais durante horários de pico global.
Conclusão
Entender o que acontece por trás daquele simples clique em 'conectar' ajuda tanto a escolher soluções de VPN adequadas às suas reais necessidades quanto a diagnosticar e resolver falhas quando elas surgem. Criptografia forte e roteamento seguro continuam sendo ferramentas valiosas de privacidade — desde que compreendidas e configuradas do jeito certo.
Qual é a Sua Reação?
 Curtir
0
 Não Curtir
0
 Amei
0
 Divertido
0
 Uau
0
 Triste
0
 Bravo
0

Oi, eu sou o Misael Reis Analista de TI que trocou o "você já tentou reiniciar?" por respostas um pouco mais sofisticadas (mas nem sempre). Aqui você vai encontrar tudo que aprendo (e às vezes sofro) no dia a dia como sysadmin: Linux, redes, hardening, automações e aquela dose diária de "funciona, mas eu não sei por quê". Sem enrolação, sem PowerPoint corporativo — só terminal, prompt e curiosidade nerd de sobrevivência. Se você também acredita que sudo resolve 90% dos problemas (e o outro 10% é firewall), já é da família. 🐧
Comentários (0)