Patch Tuesday: a corrida mensal contra vulnerabilidades conhecidas
Todo mês, uma nova rodada de correções chega, e junto com ela, uma corrida contra o tempo.
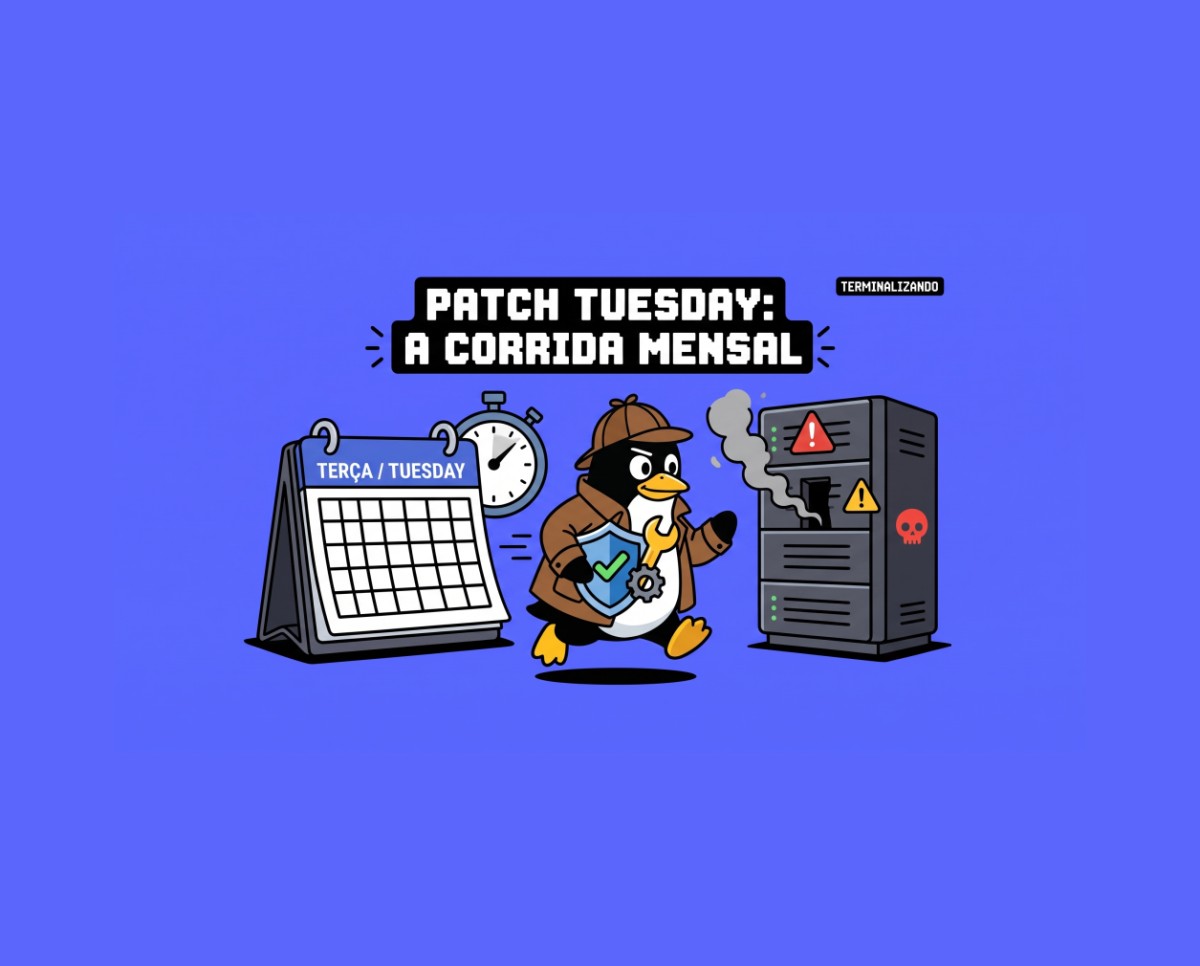
Toda segunda terça-feira do mês, grandes fornecedores de tecnologia lançam seus pacotes de correções de segurança, batizados de Patch Tuesday. No entanto, no minuto exato em que essas vulnerabilidades se tornam públicas, inicia-se uma corrida implacável: atacantes correm para explorá-las antes que as organizações apliquem as devidas correções.
Compreender esse ciclo evidencia por que a velocidade na aplicação de patches é tão crítica quanto a qualidade deles.
1. Origem e o Fenômeno do Patch Tuesday
O termo nasceu das práticas da Microsoft, que padronizou o lançamento de atualizações de segurança de forma previsível e agendada. Essa previsibilidade permitiu que administradores de sistemas planejassem janelas de manutenção com antecedência, substituindo atualizações caóticas por um modelo estruturado. Com o tempo, o padrão foi adotado por outros grandes fornecedores de software.
O grande ponto de virada na segurança ocorre no momento em que as correções são publicadas. Pesquisadores e cibercriminosos analisam as mudanças através de um processo chamado patch diffing (comparação entre versões antes e depois do patch) para identificar exatamente qual vulnerabilidade foi corrigida.
-
A janela de oportunidade dos atacantes: Essa análise reversa pode gerar exploits funcionais em questão de dias ou até horas.
-
O risco: Sistemas não atualizados tornam-se alvos fáceis e extremamente atrativos, pois os atacantes não precisam gastar tempo pesquisando a falha — as ferramentas de exploração já vêm prontas.
2. Velocidade vs. Estabilidade: O Desafio Corporativo
Embora a rapidez seja vital, a gestão de patches em ambientes corporativos complexos exige cuidado. Atualizações mal testadas podem introduzir problemas de compatibilidade ou novos bugs, exigindo um equilíbrio delicado entre urgência de segurança e estabilidade operacional.
Para mitigar esses riscos, as organizações costumam adotar estratégias fundamentais:
-
Ambientes de Homologação (Testes): Validar os patches em um ambiente que replique a produção antes de aplicá-los amplamente.
-
Implantação Escalonada: Começar por sistemas menos críticos e avançar gradualmente para os ambientes sensíveis conforme a estabilidade é comprovada.
-
Priorização Baseada em Risco: Nem todo patch tem o mesmo peso. Sistemas como o CVSS (Common Vulnerability Scoring System) ajudam a quantificar a severidade. Falhas críticas com exploração ativa (zero-day ou ameaças ativas) exigem prioridade absoluta e testes acelerados.
3. Pilares para uma Gestão de Patches Eficiente
Para transformar a segurança em um processo ágil e previsível, duas frentes são indispensáveis:
-
Inventário Completo de Ativos: É impossível proteger o que não se conhece. Servidores legados esquecidos, "sombras de TI" e aplicações não mapeadas criam pontos cegos perigosos que os atacantes adoram explorar por saberem que recebem pouca atenção.
-
Automação de Processos: Ferramentas de gerenciamento centralizado reduzem o esforço manual ao identificarem automaticamente quais sistemas precisam de atualizações, agendando manutenções e gerando relatórios cruciais para auditorias e conformidade regulatória.
Conclusão
O ciclo mensal do Patch Tuesday serve como um lembrete constante de que a segurança da informação não é um estado estático, mas sim um processo contínuo de identificação, avaliação e mitigação de riscos.
Organizações que tratam a gestão de patches com prioridade e inteligência — equilibrando velocidade e cautela — blindam seus negócios de forma muito mais eficaz do que aquelas que encaram atualizações como meras burocracias a serem feitas "quando der tempo".
Qual é a Sua Reação?
 Curtir
0
 Não Curtir
0
 Amei
0
 Divertido
0
 Uau
0
 Triste
0
 Bravo
0

Oi, eu sou o Misael Reis Analista de TI que trocou o "você já tentou reiniciar?" por respostas um pouco mais sofisticadas (mas nem sempre). Aqui você vai encontrar tudo que aprendo (e às vezes sofro) no dia a dia como sysadmin: Linux, redes, hardening, automações e aquela dose diária de "funciona, mas eu não sei por quê". Sem enrolação, sem PowerPoint corporativo — só terminal, prompt e curiosidade nerd de sobrevivência. Se você também acredita que sudo resolve 90% dos problemas (e o outro 10% é firewall), já é da família. 🐧
Comentários (0)